Introduction
Dans la continuité des analyses consacrées à la coopération européenne de sécurité, la protection des infrastructures critiques constitue un terrain particulièrement révélateur de l’évolution des politiques de résilience en Europe.
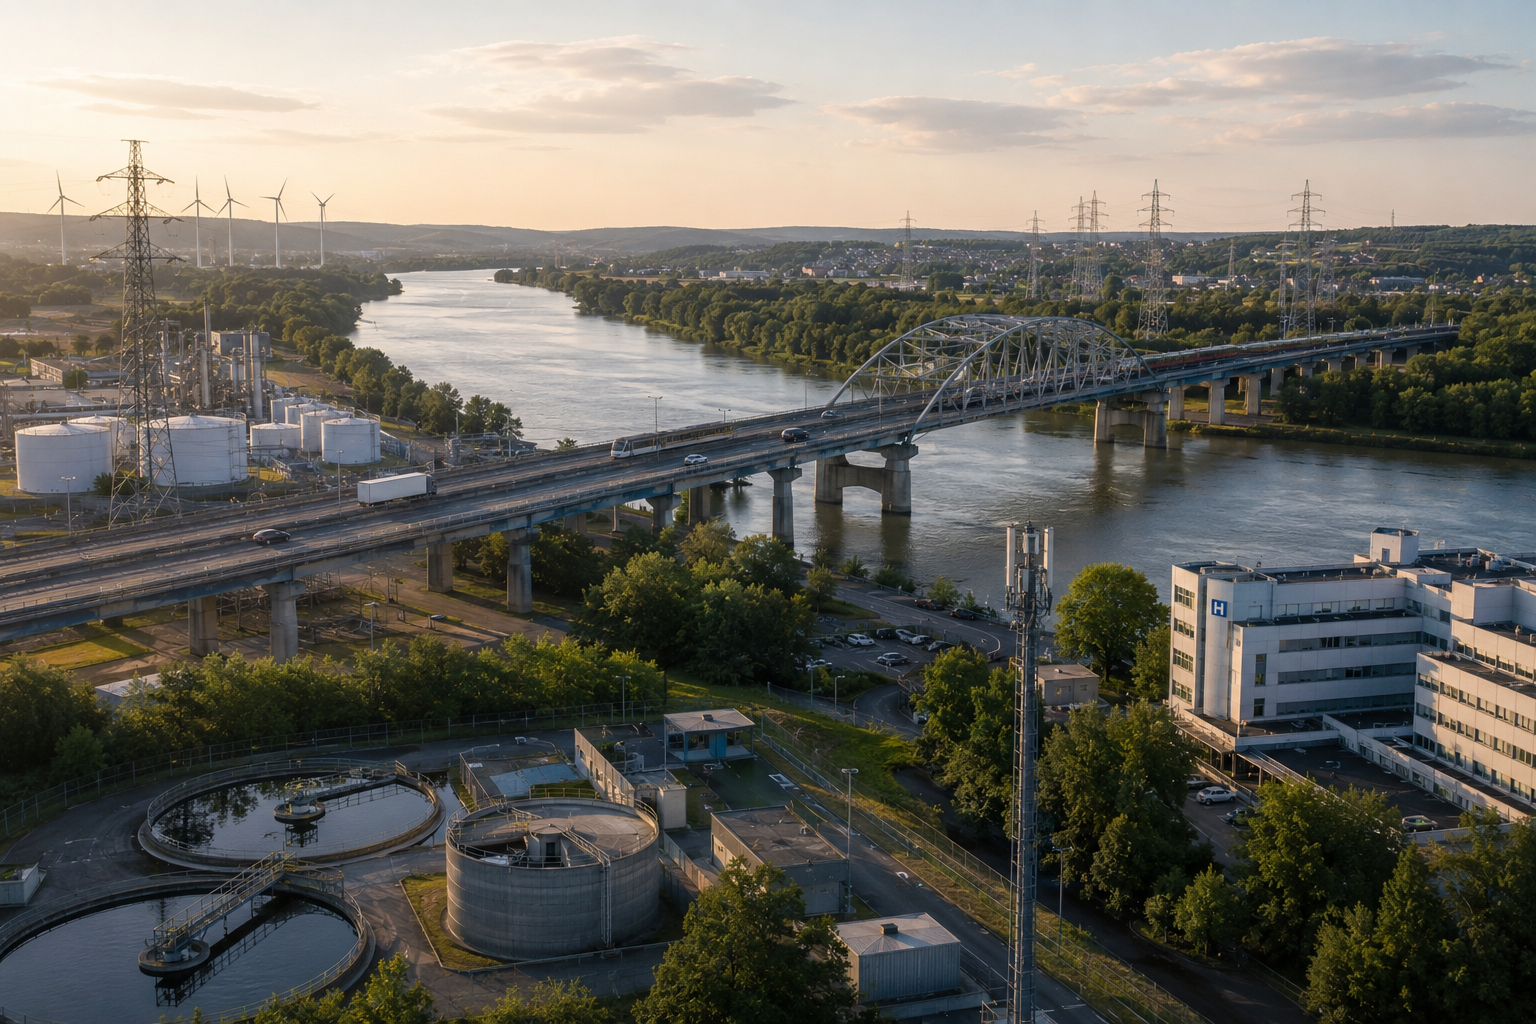
Les réseaux énergétiques, les transports, les infrastructures numériques, les établissements de santé, les systèmes d’approvisionnement en eau ou encore certaines infrastructures publiques assurent des fonctions indispensables au fonctionnement des sociétés européennes.
Or, les risques auxquels ces infrastructures sont confrontées se sont considérablement diversifiés. Cyberattaques, actes de sabotage, catastrophes naturelles, défaillances techniques, tensions géopolitiques ou perturbations des chaînes d’approvisionnement peuvent désormais produire des conséquences dépassant largement le périmètre de l’installation initialement touchée.
L’interconnexion croissante des économies et des réseaux européens renforce également le risque d’effets en cascade. Une perturbation affectant un secteur peut avoir des conséquences sur d’autres services essentiels et, dans certaines situations, sur plusieurs États membres.
Face à cette évolution, l’Union européenne a progressivement fait évoluer son approche : il ne s’agit plus seulement de protéger certaines infrastructures physiques, mais de renforcer plus largement la résilience des entités critiques et la continuité des services essentiels.
L’étude comparée de la France, de la Belgique et de l’Allemagne permet d’observer comment ce cadre européen commun s’intègre dans des architectures nationales différentes.
Du concept d’infrastructure critique à celui d’entité critique
Pendant de nombreuses années, la protection des infrastructures critiques relevait principalement des politiques nationales. Chaque État identifiait les installations considérées comme stratégiques et organisait ses propres dispositifs de protection.
À l’échelle européenne, la directive 2008/114/CE avait constitué une première étape en établissant un cadre relatif à l’identification et à la désignation des infrastructures critiques européennes.
Mais l’évolution des risques et l’interdépendance croissante des services essentiels ont progressivement montré les limites d’une approche principalement centrée sur certaines infrastructures physiques.
Une évolution importante intervient avec la directive (UE) 2022/2557 relative à la résilience des entités critiques, dite directive CER, qui remplace le cadre européen antérieur.
La logique évolue :
Protection des infrastructures
↓
Continuité des services essentiels
↓
Résilience des entités critiques
L’objectif n’est donc plus uniquement de protéger une installation contre une menace déterminée. Il consiste également à renforcer la capacité des organisations concernées à prévenir, résister, absorber les conséquences d’une perturbation, y répondre et rétablir leurs activités essentielles.
Cette évolution traduit une conception plus systémique de la sécurité.
Un cadre européen commun de résilience
La directive CER étend cette approche à plusieurs secteurs essentiels au fonctionnement des sociétés européennes : énergie, transports, secteur bancaire, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, administration publique, espace et certaines activités liées à la production et à la distribution alimentaires.
Le dispositif prévoit notamment des stratégies nationales de résilience, des évaluations des risques et l’identification des entités considérées comme critiques.
Les États membres conservent néanmoins une place centrale dans cette architecture.
L’Union européenne ne crée pas une administration chargée de protéger directement les infrastructures présentes sur les territoires nationaux. Elle établit plutôt des objectifs et des exigences communes permettant de rapprocher progressivement les niveaux de résilience.
Le modèle peut ainsi être résumé :
OBJECTIFS EUROPÉENS COMMUNS
↓
CADRES ET STRATÉGIES NATIONALES
↓
ENTITÉS CRITIQUES ET OPÉRATEURS
↓
COOPÉRATION EUROPÉENNE
Cette organisation permet de développer un cadre commun tout en maintenant les responsabilités institutionnelles et opérationnelles des États membres.
L’articulation entre résilience physique et cybersécurité
L’une des évolutions les plus importantes réside dans l’articulation du dispositif CER avec la directive (UE) 2022/2555, dite NIS2, relative à la cybersécurité.
Cette complémentarité répond directement à l’évolution des infrastructures modernes.
Une infrastructure essentielle ne dépend plus uniquement de bâtiments, d’installations ou d’équipements physiques. Son fonctionnement repose généralement aussi sur des systèmes numériques, des télécommunications, des logiciels, des prestataires, des chaînes logistiques et d’autres infrastructures.
La distinction traditionnelle entre sécurité physique et cybersécurité devient donc de moins en moins suffisante pour comprendre les vulnérabilités contemporaines.
Une cyberattaque peut provoquer l’arrêt d’une infrastructure physique. Inversement, une perturbation énergétique peut affecter des infrastructures numériques indispensables à de nombreux services.
CER et NIS2 participent ainsi à une approche complémentaire de la résilience européenne : la première porte sur la résilience des entités critiques face à différents risques, tandis que la seconde renforce les exigences relatives à la sécurité des réseaux et systèmes d’information.
Cette articulation contribue progressivement au développement d’une approche tous risques des fonctions essentielles.
France : un modèle historiquement structuré autour des activités d’importance vitale
La France dispose depuis plusieurs années d’un dispositif national structuré autour de la sécurité des activités d’importance vitale.
Celui-ci repose notamment sur l’identification d’opérateurs d’importance vitale (OIV) exerçant des activités indispensables au fonctionnement de la Nation et dont l’interruption ou la destruction pourrait avoir des conséquences particulièrement graves.
Le modèle français se caractérise par une coordination importante de l’État et par une organisation sectorielle associant les ministères concernés, les autorités compétentes et les opérateurs.
L’intégration du cadre européen CER intervient donc dans un environnement national qui disposait déjà de mécanismes de protection des activités essentielles.
L’enjeu consiste davantage à articuler et faire évoluer les dispositifs existants qu’à construire entièrement une nouvelle architecture.
La logique européenne élargit notamment l’analyse vers la résilience, la continuité des services essentiels, les interdépendances et l’évaluation globale des risques.
Le cas français montre ainsi comment une architecture historiquement construite autour de la protection d’activités stratégiques peut évoluer vers une conception plus large de la résilience des fonctions essentielles.
Belgique : une coordination adaptée à l’organisation fédérale
La Belgique présente une architecture différente, liée notamment à son organisation institutionnelle fédérale.
La mise en œuvre du cadre européen nécessite une articulation entre les différentes autorités compétentes et les secteurs concernés.
Le dispositif belge prévoit notamment l’identification des entités critiques ainsi que des obligations en matière de résilience, de transmission d’informations et de contrôle.
Le Centre de crise national occupe une place importante dans cette organisation et dans la coordination des politiques relatives aux infrastructures et entités critiques.
Le cadre belge a par ailleurs évolué récemment avec l’adoption de nouvelles dispositions relatives à la résilience des entités critiques, marquant également le passage de la logique d’« infrastructure critique » vers celle d’« entité critique ».
La Belgique constitue ainsi un exemple intéressant de transposition d’un cadre européen commun dans une organisation institutionnelle où la coordination entre plusieurs autorités joue un rôle déterminant.
Allemagne : une gouvernance multiniveau de la résilience
L’Allemagne présente également une organisation profondément marquée par le fédéralisme.
La protection des infrastructures critiques — généralement désignées par le terme KRITIS — repose historiquement sur une coopération entre les autorités fédérales, les Länder et les exploitants concernés.
Cette organisation accorde notamment une place importante à l’identification des infrastructures critiques, à l’analyse des risques et à la compréhension des interdépendances susceptibles de provoquer des effets en cascade.
Le cadre allemand a connu une évolution importante en 2026 avec l’entrée en vigueur du KRITIS-Dachgesetz, destiné à intégrer les nouvelles exigences européennes relatives à la résilience des entités critiques.
L’Allemagne illustre ainsi une logique de gouvernance multiniveau : les orientations européennes et nationales doivent être articulées avec les compétences des Länder et avec les responsabilités propres des opérateurs.
Trois organisations nationales, un cadre européen commun
La comparaison entre les trois États fait apparaître des différences institutionnelles significatives.
| France | Belgique | Allemagne |
|---|---|---|
| Coordination nationale et sectorielle forte | Coordination dans un environnement fédéral | Gouvernance fédérale et Länder |
| Dispositif historique des activités d’importance vitale | Transition vers les entités critiques CER | Modèle historique KRITIS |
| Articulation importante État–opérateurs | Coordination entre autorités compétentes | Coopération Bund–Länder–opérateurs |
Ces différences ne constituent pas un obstacle à la coopération européenne.
Elles illustrent au contraire l’une des caractéristiques essentielles de la construction européenne en matière de sécurité :
Harmoniser les objectifs sans uniformiser les organisations nationales.
L’Union européenne définit un cadre et certaines exigences communes. Les États membres conservent la responsabilité de leur organisation institutionnelle et de la mise en œuvre des mesures nécessaires.
La diversité administrative demeure donc compatible avec une convergence progressive des objectifs de résilience.
Les interdépendances : un enjeu central
La résilience d’une infrastructure ne dépend plus uniquement de ses propres capacités.
Un établissement de santé dépend par exemple de l’électricité, des télécommunications, de l’eau, de systèmes numériques, de fournisseurs et de chaînes logistiques.
Un réseau de transport dépend de l’énergie et des communications.
Une infrastructure numérique dépend elle-même de l’électricité et d’autres infrastructures physiques.
Ces relations créent des interdépendances susceptibles de provoquer des effets en cascade lorsqu’un service essentiel est fortement perturbé.
La question centrale devient donc progressivement :
Que se passe-t-il lorsqu’une défaillance locale provoque une perturbation systémique ?
Cette évolution conduit à dépasser la protection individuelle des installations pour s’intéresser à la résilience de systèmes interdépendants.
Une responsabilité partagée
La transformation du cadre européen conduit également à dépasser une vision exclusivement étatique de la protection des infrastructures critiques.
Une part importante des infrastructures et services essentiels est exploitée par des entreprises, établissements ou organismes disposant de responsabilités propres en matière de sécurité, de continuité d’activité et de gestion des risques.
La résilience repose donc sur une interaction permanente entre :
AUTORITÉS PUBLIQUES
↓
AUTORITÉS SECTORIELLES
↓
OPÉRATEURS ET ENTITÉS CRITIQUES
↓
MÉCANISMES EUROPÉENS DE COOPÉRATION
Cette organisation nécessite des mécanismes adaptés de partage d’informations, des évaluations de risques, une préparation aux crises et une capacité de coordination lorsque les conséquences d’une perturbation dépassent les capacités d’un seul acteur ou les frontières d’un État.
Équilibre entre coordination européenne et responsabilités nationales
La protection des infrastructures critiques illustre particulièrement bien l’équilibre recherché dans de nombreuses politiques européennes de sécurité.
L’Union européenne renforce progressivement les cadres communs, les exigences de résilience, les mécanismes d’échange et la coopération entre États membres.
Elle ne se substitue cependant pas aux autorités nationales chargées de la protection des infrastructures présentes sur leur territoire.
Les États demeurent notamment responsables de l’organisation de leurs dispositifs nationaux, de l’identification des entités concernées et de l’exercice des compétences relevant de leurs autorités.
Cette architecture peut être résumée ainsi :
CADRE EUROPÉEN COMMUN ≠ GESTION EUROPÉENNE CENTRALISÉE
Il s’agit davantage d’une intégration fonctionnelle, destinée à permettre à des systèmes nationaux différents de répondre à des risques présentant de plus en plus souvent une dimension transfrontalière.
Regards du SEEEI
L’étude de la protection des infrastructures critiques constitue un terrain particulièrement adapté à la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels.
Elle permet d’observer simultanément trois dynamiques : l’évolution du cadre européen, son intégration dans les architectures nationales et les différences institutionnelles entre États membres.
La comparaison entre la France, la Belgique et l’Allemagne montre notamment qu’une convergence européenne peut se développer sans imposer un modèle administratif unique.
Pour le SEEEI, cette articulation peut être représentée ainsi :
CADRE EUROPÉEN COMMUN
↓
STRATÉGIES ET OBLIGATIONS NATIONALES
↓
ORGANISATIONS INSTITUTIONNELLES PROPRES À CHAQUE ÉTAT
↓
OPÉRATEURS ET ENTITÉS CRITIQUES
↓
COOPÉRATION ET RÉSILIENCE EUROPÉENNES
Cette grille de lecture permet d’étudier les mécanismes de convergence européenne tout en conservant les spécificités nationales comme objet d’analyse.
Elle permet également d’observer comment les concepts de sécurité, de continuité d’activité, de cybersécurité et de résilience tendent progressivement à se rapprocher dans les politiques publiques européennes.
Conclusion
La protection des infrastructures critiques illustre une transformation profonde de la conception européenne de la sécurité.
L’approche historiquement centrée sur la protection d’installations stratégiques évolue vers une conception plus large reposant sur la résilience des entités assurant des services essentiels.
Cette transformation répond directement à l’interconnexion croissante des sociétés européennes et à la diversification des risques : cyberattaques, catastrophes naturelles, sabotage, défaillances technologiques, tensions géopolitiques ou perturbations des chaînes d’approvisionnement.
La France, la Belgique et l’Allemagne conservent des architectures institutionnelles différentes. Elles évoluent néanmoins dans un cadre européen commun qui cherche à renforcer leur capacité à anticiper, absorber et surmonter des perturbations majeures.
La résilience européenne ne repose donc pas sur l’uniformisation des systèmes nationaux.
Elle repose davantage sur leur capacité à converger sur certaines exigences, coopérer face aux risques transfrontaliers et préserver collectivement la continuité des fonctions essentielles.
La protection des infrastructures critiques constitue ainsi une illustration particulièrement significative de la logique européenne contemporaine :
COORDONNER SANS CENTRALISER → RENFORCER LA RÉSILIENCE → PRÉSERVER LES RESPONSABILITÉS NATIONALES
Références normatives principales
- Directive (UE) 2022/2557 relative à la résilience des entités critiques (CER) ;
- Directive (UE) 2022/2555 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’Union (NIS2) ;
- Directive 2008/114/CE concernant les infrastructures critiques européennes, désormais abrogée ;
- cadres français relatifs à la sécurité des activités d’importance vitale ;
- législation belge relative à la résilience des entités critiques ;
- législation allemande relative aux infrastructures critiques et KRITIS-Dachgesetz.
La directive CER devait être transposée par les États membres au plus tard le 17 octobre 2024, avec application des dispositions nationales à compter du 18 octobre 2024. Elle prévoit également l’élaboration de stratégies nationales destinées à renforcer la résilience des entités critiques.
Lecture méthodologique SEEEI
Cette analyse repose sur l’examen du cadre juridique européen relatif à la résilience des entités critiques et sur une étude comparative des organisations nationales de la France, de la Belgique et de l’Allemagne.
Elle s’inscrit dans la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, fondée sur l’analyse de sources ouvertes et institutionnelles, la comparaison des modèles nationaux et l’étude de leur articulation avec les mécanismes européens.
Cette publication vise à éclairer les évolutions institutionnelles, les mécanismes de coopération et les équilibres entre niveau européen et responsabilités nationales. Elle n’a aucune vocation normative ou opérationnelle.
Transparence & compréhension citoyenne
Le cadre européen relatif aux entités critiques ne signifie pas que l’Union européenne assure directement la protection des infrastructures nationales.
Les États membres demeurent responsables de l’organisation de leurs dispositifs nationaux et les entités concernées conservent les responsabilités qui leur sont attribuées par les législations applicables.
Les directives européennes établissent principalement des objectifs et exigences communes de résilience, destinés à améliorer la préparation des États et la continuité des services essentiels face aux perturbations majeures.
Les textes officiels peuvent être consultés sur les portails institutionnels de l’Union européenne et des autorités nationales compétentes.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.