Dans la continuité des analyses consacrées à la coopération européenne de sécurité, la protection des infrastructures critiques constitue un terrain particulièrement révélateur de l’évolution des politiques de résilience en Europe.
Les réseaux énergétiques, les transports, les infrastructures numériques, les établissements de santé, les systèmes d’approvisionnement en eau ou encore certaines infrastructures publiques assurent des fonctions indispensables au fonctionnement des sociétés européennes.
Or, les risques auxquels ces infrastructures sont confrontées se sont considérablement diversifiés. Cyberattaques, actes de sabotage, catastrophes naturelles, défaillances techniques, tensions géopolitiques ou perturbations des chaînes d’approvisionnement peuvent désormais produire des conséquences dépassant largement le périmètre de l’installation initialement touchée.
L’interconnexion croissante des économies et des réseaux européens renforce également le risque d’effets en cascade. Une perturbation affectant un secteur peut avoir des conséquences sur d’autres services essentiels et, dans certaines situations, sur plusieurs États membres.
Face à cette évolution, l’Union européenne a progressivement fait évoluer son approche : il ne s’agit plus seulement de protéger certaines infrastructures physiques, mais de renforcer plus largement la résilience des entités critiques et la continuité des services essentiels.
L’étude comparée de la France, de la Belgique et de l’Allemagne permet d’observer comment ce cadre européen commun s’intègre dans des architectures nationales différentes.
Du concept d’infrastructure critique à celui d’entité critique
Pendant de nombreuses années, la protection des infrastructures critiques relevait principalement des politiques nationales. Chaque État identifiait les installations considérées comme stratégiques et organisait ses propres dispositifs de protection.
À l’échelle européenne, la directive 2008/114/CE avait constitué une première étape en établissant un cadre relatif à l’identification et à la désignation des infrastructures critiques européennes.
Mais l’évolution des risques et l’interdépendance croissante des services essentiels ont progressivement montré les limites d’une approche principalement centrée sur certaines infrastructures physiques.
Une évolution importante intervient avec la directive (UE) 2022/2557 relative à la résilience des entités critiques, dite directive CER, qui remplace le cadre européen antérieur.
La logique évolue :
Protection des infrastructures ↓ Continuité des services essentiels ↓ Résilience des entités critiques
L’objectif n’est donc plus uniquement de protéger une installation contre une menace déterminée. Il consiste également à renforcer la capacité des organisations concernées à prévenir, résister, absorber les conséquences d’une perturbation, y répondre et rétablir leurs activités essentielles.
Cette évolution traduit une conception plus systémique de la sécurité.
Un cadre européen commun de résilience
La directive CER étend cette approche à plusieurs secteurs essentiels au fonctionnement des sociétés européennes : énergie, transports, secteur bancaire, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, administration publique, espace et certaines activités liées à la production et à la distribution alimentaires.
Le dispositif prévoit notamment des stratégies nationales de résilience, des évaluations des risques et l’identification des entités considérées comme critiques.
Les États membres conservent néanmoins une place centrale dans cette architecture.
L’Union européenne ne crée pas une administration chargée de protéger directement les infrastructures présentes sur les territoires nationaux. Elle établit plutôt des objectifs et des exigences communes permettant de rapprocher progressivement les niveaux de résilience.
Le modèle peut ainsi être résumé :
OBJECTIFS EUROPÉENS COMMUNS ↓ CADRES ET STRATÉGIES NATIONALES ↓ ENTITÉS CRITIQUES ET OPÉRATEURS ↓ COOPÉRATION EUROPÉENNE
Cette organisation permet de développer un cadre commun tout en maintenant les responsabilités institutionnelles et opérationnelles des États membres.
L’articulation entre résilience physique et cybersécurité
L’une des évolutions les plus importantes réside dans l’articulation du dispositif CER avec la directive (UE) 2022/2555, dite NIS2, relative à la cybersécurité.
Cette complémentarité répond directement à l’évolution des infrastructures modernes.
Une infrastructure essentielle ne dépend plus uniquement de bâtiments, d’installations ou d’équipements physiques. Son fonctionnement repose généralement aussi sur des systèmes numériques, des télécommunications, des logiciels, des prestataires, des chaînes logistiques et d’autres infrastructures.
La distinction traditionnelle entre sécurité physique et cybersécurité devient donc de moins en moins suffisante pour comprendre les vulnérabilités contemporaines.
Une cyberattaque peut provoquer l’arrêt d’une infrastructure physique. Inversement, une perturbation énergétique peut affecter des infrastructures numériques indispensables à de nombreux services.
CER et NIS2 participent ainsi à une approche complémentaire de la résilience européenne : la première porte sur la résilience des entités critiques face à différents risques, tandis que la seconde renforce les exigences relatives à la sécurité des réseaux et systèmes d’information.
Cette articulation contribue progressivement au développement d’une approche tous risques des fonctions essentielles.
France : un modèle historiquement structuré autour des activités d’importance vitale
La France dispose depuis plusieurs années d’un dispositif national structuré autour de la sécurité des activités d’importance vitale.
Celui-ci repose notamment sur l’identification d’opérateurs d’importance vitale (OIV) exerçant des activités indispensables au fonctionnement de la Nation et dont l’interruption ou la destruction pourrait avoir des conséquences particulièrement graves.
Le modèle français se caractérise par une coordination importante de l’État et par une organisation sectorielle associant les ministères concernés, les autorités compétentes et les opérateurs.
L’intégration du cadre européen CER intervient donc dans un environnement national qui disposait déjà de mécanismes de protection des activités essentielles.
L’enjeu consiste davantage à articuler et faire évoluer les dispositifs existants qu’à construire entièrement une nouvelle architecture.
La logique européenne élargit notamment l’analyse vers la résilience, la continuité des services essentiels, les interdépendances et l’évaluation globale des risques.
Le cas français montre ainsi comment une architecture historiquement construite autour de la protection d’activités stratégiques peut évoluer vers une conception plus large de la résilience des fonctions essentielles.
Belgique : une coordination adaptée à l’organisation fédérale
La Belgique présente une architecture différente, liée notamment à son organisation institutionnelle fédérale.
La mise en œuvre du cadre européen nécessite une articulation entre les différentes autorités compétentes et les secteurs concernés.
Le dispositif belge prévoit notamment l’identification des entités critiques ainsi que des obligations en matière de résilience, de transmission d’informations et de contrôle.
Le Centre de crise national occupe une place importante dans cette organisation et dans la coordination des politiques relatives aux infrastructures et entités critiques.
Le cadre belge a par ailleurs évolué récemment avec l’adoption de nouvelles dispositions relatives à la résilience des entités critiques, marquant également le passage de la logique d’« infrastructure critique » vers celle d’« entité critique ».
La Belgique constitue ainsi un exemple intéressant de transposition d’un cadre européen commun dans une organisation institutionnelle où la coordination entre plusieurs autorités joue un rôle déterminant.
Allemagne : une gouvernance multiniveau de la résilience
L’Allemagne présente également une organisation profondément marquée par le fédéralisme.
La protection des infrastructures critiques — généralement désignées par le terme KRITIS — repose historiquement sur une coopération entre les autorités fédérales, les Länder et les exploitants concernés.
Cette organisation accorde notamment une place importante à l’identification des infrastructures critiques, à l’analyse des risques et à la compréhension des interdépendances susceptibles de provoquer des effets en cascade.
Le cadre allemand a connu une évolution importante en 2026 avec l’entrée en vigueur du KRITIS-Dachgesetz, destiné à intégrer les nouvelles exigences européennes relatives à la résilience des entités critiques.
L’Allemagne illustre ainsi une logique de gouvernance multiniveau : les orientations européennes et nationales doivent être articulées avec les compétences des Länder et avec les responsabilités propres des opérateurs.
Trois organisations nationales, un cadre européen commun
La comparaison entre les trois États fait apparaître des différences institutionnelles significatives.
France
Belgique
Allemagne
Coordination nationale et sectorielle forte
Coordination dans un environnement fédéral
Gouvernance fédérale et Länder
Dispositif historique des activités d’importance vitale
Transition vers les entités critiques CER
Modèle historique KRITIS
Articulation importante État–opérateurs
Coordination entre autorités compétentes
Coopération Bund–Länder–opérateurs
Ces différences ne constituent pas un obstacle à la coopération européenne.
Elles illustrent au contraire l’une des caractéristiques essentielles de la construction européenne en matière de sécurité :
Harmoniser les objectifs sans uniformiser les organisations nationales.
L’Union européenne définit un cadre et certaines exigences communes. Les États membres conservent la responsabilité de leur organisation institutionnelle et de la mise en œuvre des mesures nécessaires.
La diversité administrative demeure donc compatible avec une convergence progressive des objectifs de résilience.
Les interdépendances : un enjeu central
La résilience d’une infrastructure ne dépend plus uniquement de ses propres capacités.
Un établissement de santé dépend par exemple de l’électricité, des télécommunications, de l’eau, de systèmes numériques, de fournisseurs et de chaînes logistiques.
Un réseau de transport dépend de l’énergie et des communications.
Une infrastructure numérique dépend elle-même de l’électricité et d’autres infrastructures physiques.
Ces relations créent des interdépendances susceptibles de provoquer des effets en cascade lorsqu’un service essentiel est fortement perturbé.
La question centrale devient donc progressivement :
Que se passe-t-il lorsqu’une défaillance locale provoque une perturbation systémique ?
Cette évolution conduit à dépasser la protection individuelle des installations pour s’intéresser à la résilience de systèmes interdépendants.
Une responsabilité partagée
La transformation du cadre européen conduit également à dépasser une vision exclusivement étatique de la protection des infrastructures critiques.
Une part importante des infrastructures et services essentiels est exploitée par des entreprises, établissements ou organismes disposant de responsabilités propres en matière de sécurité, de continuité d’activité et de gestion des risques.
La résilience repose donc sur une interaction permanente entre :
AUTORITÉS PUBLIQUES ↓ AUTORITÉS SECTORIELLES ↓ OPÉRATEURS ET ENTITÉS CRITIQUES ↓ MÉCANISMES EUROPÉENS DE COOPÉRATION
Cette organisation nécessite des mécanismes adaptés de partage d’informations, des évaluations de risques, une préparation aux crises et une capacité de coordination lorsque les conséquences d’une perturbation dépassent les capacités d’un seul acteur ou les frontières d’un État.
Équilibre entre coordination européenne et responsabilités nationales
La protection des infrastructures critiques illustre particulièrement bien l’équilibre recherché dans de nombreuses politiques européennes de sécurité.
L’Union européenne renforce progressivement les cadres communs, les exigences de résilience, les mécanismes d’échange et la coopération entre États membres.
Elle ne se substitue cependant pas aux autorités nationales chargées de la protection des infrastructures présentes sur leur territoire.
Les États demeurent notamment responsables de l’organisation de leurs dispositifs nationaux, de l’identification des entités concernées et de l’exercice des compétences relevant de leurs autorités.
Il s’agit davantage d’une intégration fonctionnelle, destinée à permettre à des systèmes nationaux différents de répondre à des risques présentant de plus en plus souvent une dimension transfrontalière.
Regards du SEEEI
L’étude de la protection des infrastructures critiques constitue un terrain particulièrement adapté à la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels.
Elle permet d’observer simultanément trois dynamiques : l’évolution du cadre européen, son intégration dans les architectures nationales et les différences institutionnelles entre États membres.
La comparaison entre la France, la Belgique et l’Allemagne montre notamment qu’une convergence européenne peut se développer sans imposer un modèle administratif unique.
Pour le SEEEI, cette articulation peut être représentée ainsi :
CADRE EUROPÉEN COMMUN ↓ STRATÉGIES ET OBLIGATIONS NATIONALES ↓ ORGANISATIONS INSTITUTIONNELLES PROPRES À CHAQUE ÉTAT ↓ OPÉRATEURS ET ENTITÉS CRITIQUES ↓ COOPÉRATION ET RÉSILIENCE EUROPÉENNES
Cette grille de lecture permet d’étudier les mécanismes de convergence européenne tout en conservant les spécificités nationales comme objet d’analyse.
Elle permet également d’observer comment les concepts de sécurité, de continuité d’activité, de cybersécurité et de résilience tendent progressivement à se rapprocher dans les politiques publiques européennes.
Conclusion
La protection des infrastructures critiques illustre une transformation profonde de la conception européenne de la sécurité.
L’approche historiquement centrée sur la protection d’installations stratégiques évolue vers une conception plus large reposant sur la résilience des entités assurant des services essentiels.
Cette transformation répond directement à l’interconnexion croissante des sociétés européennes et à la diversification des risques : cyberattaques, catastrophes naturelles, sabotage, défaillances technologiques, tensions géopolitiques ou perturbations des chaînes d’approvisionnement.
La France, la Belgique et l’Allemagne conservent des architectures institutionnelles différentes. Elles évoluent néanmoins dans un cadre européen commun qui cherche à renforcer leur capacité à anticiper, absorber et surmonter des perturbations majeures.
La résilience européenne ne repose donc pas sur l’uniformisation des systèmes nationaux.
Elle repose davantage sur leur capacité à converger sur certaines exigences, coopérer face aux risques transfrontaliers et préserver collectivement la continuité des fonctions essentielles.
La protection des infrastructures critiques constitue ainsi une illustration particulièrement significative de la logique européenne contemporaine :
COORDONNER SANS CENTRALISER → RENFORCER LA RÉSILIENCE → PRÉSERVER LES RESPONSABILITÉS NATIONALES
Références normatives principales
Directive (UE) 2022/2557 relative à la résilience des entités critiques (CER) ;
Directive (UE) 2022/2555 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’Union (NIS2) ;
Directive 2008/114/CE concernant les infrastructures critiques européennes, désormais abrogée ;
cadres français relatifs à la sécurité des activités d’importance vitale ;
législation belge relative à la résilience des entités critiques ;
législation allemande relative aux infrastructures critiques et KRITIS-Dachgesetz.
La directive CER devait être transposée par les États membres au plus tard le 17 octobre 2024, avec application des dispositions nationales à compter du 18 octobre 2024. Elle prévoit également l’élaboration de stratégies nationales destinées à renforcer la résilience des entités critiques.
Lecture méthodologique SEEEI
Cette analyse repose sur l’examen du cadre juridique européen relatif à la résilience des entités critiques et sur une étude comparative des organisations nationales de la France, de la Belgique et de l’Allemagne.
Elle s’inscrit dans la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, fondée sur l’analyse de sources ouvertes et institutionnelles, la comparaison des modèles nationaux et l’étude de leur articulation avec les mécanismes européens.
Cette publication vise à éclairer les évolutions institutionnelles, les mécanismes de coopération et les équilibres entre niveau européen et responsabilités nationales. Elle n’a aucune vocation normative ou opérationnelle.
Transparence & compréhension citoyenne
Le cadre européen relatif aux entités critiques ne signifie pas que l’Union européenne assure directement la protection des infrastructures nationales.
Les États membres demeurent responsables de l’organisation de leurs dispositifs nationaux et les entités concernées conservent les responsabilités qui leur sont attribuées par les législations applicables.
Les directives européennes établissent principalement des objectifs et exigences communes de résilience, destinés à améliorer la préparation des États et la continuité des services essentiels face aux perturbations majeures.
Les textes officiels peuvent être consultés sur les portails institutionnels de l’Union européenne et des autorités nationales compétentes.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
La criminalité grave et organisée constitue l’un des domaines dans lesquels la coopération entre les États européens est devenue particulièrement importante.
Les réseaux criminels peuvent exercer leurs activités dans plusieurs pays, utiliser des infrastructures numériques, exploiter les différences entre systèmes juridiques et administratifs et déplacer rapidement des personnes, des marchandises, des capitaux ou des données au-delà des frontières nationales.
Face à cette dimension transnationale, une réponse exclusivement nationale peut rencontrer certaines limites. L’Union européenne a donc progressivement développé des mécanismes permettant aux autorités nationales, aux agences européennes et à différents partenaires de coordonner leurs actions.
Parmi ces dispositifs figure EMPACT — European Multidisciplinary Platform Against Criminal Threats, ou plateforme pluridisciplinaire européenne contre les menaces criminelles.
EMPACT n’est ni une agence européenne, ni une force de police européenne, ni une autorité disposant d’un pouvoir opérationnel autonome. Il constitue un cadre de coopération multidisciplinaire permettant de transformer des priorités définies au niveau européen en actions coordonnées auxquelles participent les autorités compétentes.
Le cycle 2026-2029 constitue une nouvelle étape de ce mécanisme, autour de sept grandes priorités européennes de lutte contre la criminalité grave et organisée.
Qu’est-ce qu’EMPACT ?
EMPACT a été créé afin de renforcer la coopération européenne face aux formes de criminalité grave et organisée présentant une dimension transfrontalière.
Le dispositif repose sur une logique cyclique associant analyse stratégique, définition des priorités et coopération opérationnelle.
ÉVALUATION DES MENACES ↓ PRIORITÉS EUROPÉENNES ↓ PLANS D’ACTION OPÉRATIONNELS ↓ ACTIONS COORDONNÉES ↓ ÉVALUATION DES RÉSULTATS
Au début de chaque cycle, l’EU SOCTA — European Union Serious and Organised Crime Threat Assessment, élaborée par Europol, contribue à identifier les principales menaces liées à la criminalité grave et organisée auxquelles l’Union est confrontée.
Sur cette base, et en tenant compte d’autres analyses et orientations stratégiques, le Conseil de l’Union européenne définit les priorités devant structurer le nouveau cycle EMPACT.
Le mécanisme permet ainsi de faire le lien entre l’analyse européenne des menaces et la coopération concrète des autorités compétentes.
Un mécanisme fondé sur les autorités nationales
L’une des caractéristiques essentielles d’EMPACT est qu’il ne se substitue pas aux autorités nationales.
Les enquêtes, mesures coercitives, interventions, procédures judiciaires et poursuites continuent de relever des autorités compétentes conformément aux législations applicables.
EMPACT permet en revanche de structurer la coopération lorsque plusieurs États ou catégories d’acteurs sont confrontés à une même menace criminelle.
Le mécanisme peut ainsi associer les services répressifs des États membres, les douanes, les autorités judiciaires, administratives ou fiscales, Europol et d’autres agences et organismes de l’Union. Des pays tiers, organisations internationales et acteurs privés peuvent également participer lorsque cela est pertinent.
Il ne s’agit donc pas de créer une nouvelle administration européenne chargée de conduire les opérations nationales, mais de mettre en réseau et coordonner des structures existantes autour de priorités communes.
Le cycle EMPACT 2026-2029
Le 13 juin 2025, le Conseil de l’Union européenne a défini les priorités devant structurer le cycle EMPACT 2026-2029.
Sept grandes priorités ont été retenues :
identifier et déstabiliser les réseaux criminels et individus les plus menaçants ;
lutter contre les formes de criminalité connaissant la croissance la plus rapide en ligne : cyberattaques, exploitation sexuelle des enfants en ligne et fraudes en ligne ;
lutter contre le trafic de drogues ;
lutter contre le trafic de migrants et la traite des êtres humains ;
cibler la criminalité liée aux armes à feu et aux explosifs ;
déstabiliser les réseaux impliqués dans la criminalité environnementale ;
lutter contre la criminalité économique et financière, notamment certaines fraudes à la TVA et atteintes à la propriété intellectuelle.
Cette organisation montre l’évolution de la criminalité organisée contemporaine.
Les réseaux criminels peuvent aujourd’hui combiner activités traditionnelles, technologies numériques, blanchiment, corruption, structures commerciales légales et flux financiers internationaux.
Les priorités européennes cherchent donc moins à isoler chaque phénomène qu’à permettre une réponse coordonnée contre des systèmes criminels de plus en plus interconnectés.
Les plans d’action opérationnels
La traduction concrète des priorités EMPACT repose sur des Operational Action Plans (OAP), ou plans d’action opérationnels.
Ces plans structurent les actions conduites autour des différentes priorités.
Ils peuvent notamment favoriser des opérations coordonnées, des échanges d’informations, des analyses communes, des actions de prévention, des formations, le développement de capacités ou certaines coopérations avec des partenaires extérieurs.
Pour le cycle 2026-2029, les grandes priorités sont elles-mêmes déclinées en plusieurs plans d’action. Le schéma adopté par le Conseil distingue notamment plusieurs sous-domaines pour la criminalité en ligne, le trafic de stupéfiants, le trafic de migrants et la traite des êtres humains, ainsi que la criminalité économique et financière.
EMPACT permet donc de passer d’une priorité générale telle que « lutter contre la criminalité en ligne » à des axes de coopération plus précisément définis.
Le rôle d’Europol
Europol occupe une place importante dans le fonctionnement d’EMPACT.
L’agence contribue notamment à l’analyse des menaces à travers l’EU SOCTA et soutient la coopération entre les autorités nationales participant aux différentes priorités.
Il convient néanmoins de distinguer clairement les deux structures :
EUROPOL → agence de l’Union européenne disposant de missions définies par son cadre juridique
EMPACT → cadre de coopération permettant de mettre en œuvre des priorités européennes communes
EMPACT ne constitue donc pas une composante d’Europol qui remplacerait les autorités nationales.
Europol est plutôt l’un des acteurs majeurs du mécanisme, aux côtés des États membres et des autres participants concernés.
Cette distinction est importante pour comprendre l’architecture européenne de sécurité intérieure.
Une coopération multidisciplinaire
L’une des particularités d’EMPACT réside dans son caractère multidisciplinaire et multi-acteurs.
La criminalité organisée ne concerne pas exclusivement les services de police.
Selon les phénomènes concernés, sa prévention et sa répression peuvent nécessiter l’intervention de services douaniers, judiciaires, fiscaux, administratifs, financiers ou chargés des frontières.
Le Conseil souligne précisément le caractère interservices, transfrontière et structuré de cette coopération.
Cette approche correspond à la manière dont fonctionnent de nombreuses organisations criminelles.
La réponse institutionnelle doit donc être capable de faire dialoguer plusieurs catégories d’autorités.
De l’analyse stratégique à l’action coordonnée
EMPACT présente également un intérêt particulier parce qu’il établit une continuité entre plusieurs niveaux de coopération.
L’EU SOCTA fournit une évaluation des principales menaces.
Le Conseil définit ensuite les priorités politiques du cycle.
Ces priorités sont traduites dans des plans d’action opérationnels auxquels participent les autorités et organismes compétents.
On obtient ainsi une chaîne structurée :
ANALYSE DES MENACES ↓ DÉFINITION DES PRIORITÉS ↓ PLANIFICATION DES ACTIONS ↓ COOPÉRATION DES AUTORITÉS ↓ ACTIONS COORDONNÉES
EMPACT transforme ainsi des orientations stratégiques européennes en cadres de coopération opérationnelle, sans transférer aux institutions européennes l’ensemble des compétences exercées par les autorités nationales.
L’articulation entre coordination européenne et responsabilités nationales
EMPACT constitue un exemple particulièrement représentatif de l’équilibre recherché dans la coopération européenne de sécurité.
Le niveau européen permet d’identifier les menaces communes, de déterminer des priorités, d’organiser des mécanismes de coopération et de faciliter l’échange entre administrations.
Les États membres conservent néanmoins leurs propres organisations policières, douanières, administratives et judiciaires ainsi que leurs compétences opérationnelles.
Il s’agit donc davantage d’une intégration fonctionnelle que d’une centralisation institutionnelle.
Les administrations nationales peuvent être organisées différemment tout en participant aux mêmes mécanismes européens.
EMPACT dans l’architecture européenne de sécurité intérieure
EMPACT ne fonctionne pas isolément.
Il s’inscrit dans une architecture européenne plus large comprenant notamment les mécanismes d’échange d’informations, les agences européennes compétentes et les instruments de coopération policière et judiciaire.
Cette complémentarité est particulièrement importante.
Un mécanisme comme EMPACT permet d’organiser des priorités communes et des actions coordonnées, tandis que d’autres instruments européens peuvent faciliter les échanges d’informations, la coopération judiciaire ou le soutien analytique.
Il convient donc de ne pas considérer l’architecture européenne de sécurité comme une juxtaposition d’organismes indépendants.
Elle fonctionne davantage comme un ensemble de mécanismes spécialisés et complémentaires, dont les compétences et les responsabilités restent juridiquement distinctes.
Une évolution permanente face aux transformations de la criminalité
Le cycle 2026-2029 montre également l’importance prise par les transformations technologiques.
Le Conseil souligne que la criminalité grave et organisée se développe de plus en plus dans l’environnement numérique et que certaines évolutions sont accélérées par l’intelligence artificielle et d’autres technologies nouvelles.
Cette transformation impose une adaptation régulière des méthodes de coopération.
La lutte contre les réseaux criminels ne peut donc pas reposer uniquement sur des structures permanentes. Elle nécessite également des mécanismes capables d’adapter périodiquement les priorités européennes aux nouvelles formes de criminalité.
Le fonctionnement cyclique d’EMPACT répond précisément à cette logique.
Regards du SEEEI
Pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, EMPACT constitue un objet d’étude particulièrement intéressant.
Il permet d’observer comment une menace identifiée à l’échelle européenne peut conduire à la définition d’une priorité commune puis être traduite dans différents environnements institutionnels nationaux.
La grille d’analyse peut être représentée ainsi :
MENACE EUROPÉENNE IDENTIFIÉE ↓ PRIORITÉ EMPACT ↓ MÉCANISMES DE COOPÉRATION ↓ PARTICIPATION DES AUTORITÉS NATIONALES ↓ ORGANISATIONS NATIONALES DIFFÉRENTES ↓ MISE EN PERSPECTIVE EUROPÉENNE
Cette approche permet notamment d’étudier comment plusieurs États peuvent participer à une stratégie commune tout en conservant leurs propres structures administratives et opérationnelles.
EMPACT constitue ainsi un exemple concret de coordination européenne sans uniformisation des systèmes nationaux.
L’intérêt analytique ne réside donc pas uniquement dans les résultats opérationnels du mécanisme, mais également dans la manière dont celui-ci articule les niveaux européen et nationaux.
Conclusion
EMPACT constitue un mécanisme structurant de la coopération européenne contre la criminalité grave et organisée.
Sa particularité réside dans sa capacité à relier analyse des menaces, définition de priorités communes, coopération multidisciplinaire et participation des autorités nationales.
Le cycle 2026-2029 illustre cette logique en concentrant la coopération européenne autour de sept grandes catégories de menaces criminelles tout en les déclinant dans différents plans d’action opérationnels.
EMPACT ne constitue ni une force de police européenne ni une autorité supranationale chargée de conduire les enquêtes à la place des États.
Il représente plutôt une forme d’intégration fonctionnelle de la sécurité européenne : les États membres conservent leurs compétences opérationnelles et judiciaires tandis que le cadre européen permet d’identifier des priorités communes, de coordonner les acteurs et de structurer des actions conjointes.
Pour le SEEEI, EMPACT illustre ainsi l’un des principes essentiels de l’architecture européenne de sécurité intérieure :
IDENTIFIER ENSEMBLE → COORDONNER → COOPÉRER → AGIR SELON LES COMPÉTENCES DE CHACUN
Références institutionnelles principales
Les références institutionnelles à retenir pour cette publication sont :
Conseil de l’Union européenne — Conclusions sur le renforcement d’EMPACT et les priorités de l’UE en matière de criminalité pour le cycle 2026-2029, 13 juin 2025 ;
Conseil de l’Union européenne — Priorités européennes de lutte contre la criminalité 2026-2029 ;
Cette analyse repose sur l’examen des documents institutionnels relatifs au fonctionnement d’EMPACT, aux priorités européennes de lutte contre la criminalité grave et organisée et au cycle 2026-2029.
Elle s’inscrit dans la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, fondée sur l’analyse de sources ouvertes et institutionnelles, l’étude des mécanismes européens et l’observation de leur articulation avec les compétences nationales.
Cette publication vise à éclairer les mécanismes de coopération et les équilibres institutionnels qui structurent la sécurité intérieure européenne. Elle n’a aucune vocation normative ou opérationnelle.
Transparence & compréhension citoyenne
EMPACT n’est pas une police européenne et ne remplace pas les services nationaux de police, de douane ou de justice.
Il constitue un cadre permettant aux États membres, aux institutions et agences européennes et, lorsque cela est pertinent, à d’autres partenaires de coordonner leurs actions autour de menaces criminelles considérées comme prioritaires.
Les enquêtes, interventions et poursuites demeurent exercées par les autorités compétentes conformément aux règles juridiques applicables.
La coopération européenne vise donc ici à renforcer la capacité collective à lutter contre des phénomènes criminels transfrontaliers tout en maintenant les responsabilités institutionnelles des États membres.
Les documents officiels relatifs à EMPACT sont accessibles auprès du Conseil de l’Union européenne et d’Europol.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
La libre circulation au sein de l’espace Schengen s’accompagne de mécanismes permettant aux autorités compétentes des États participants de coopérer au-delà de leurs frontières nationales.
Parmi ces mécanismes, le Système d’information Schengen (SIS) occupe une place majeure.
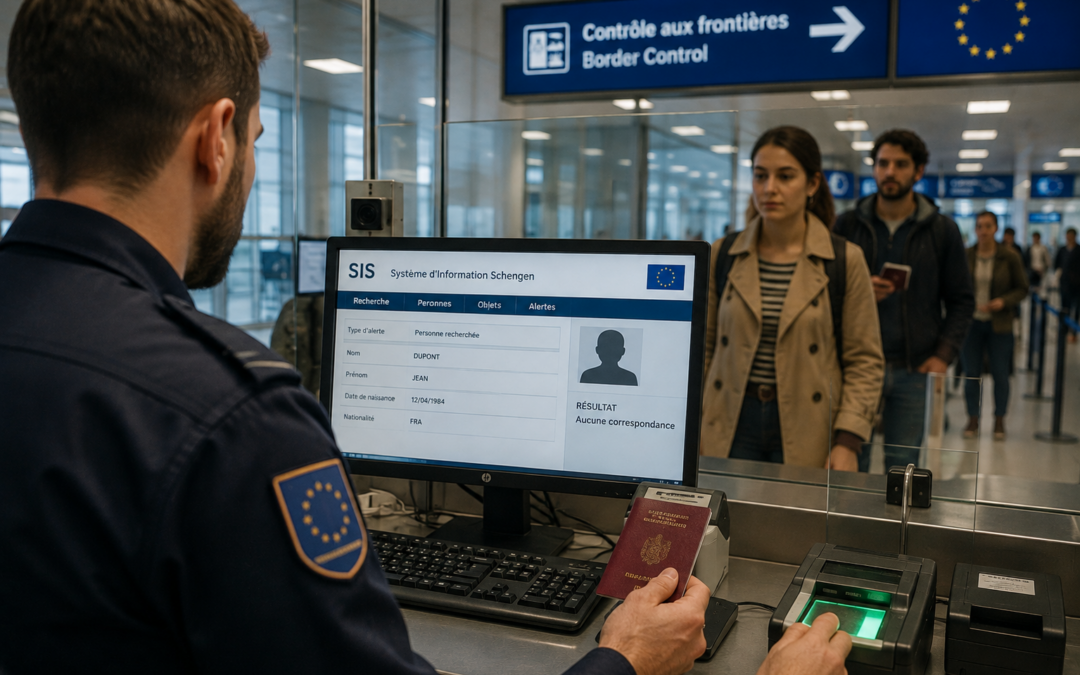
Il permet aux autorités habilitées de consulter et d’introduire des signalements concernant certaines catégories de personnes et d’objets. Il constitue ainsi l’un des principaux instruments européens de partage d’informations dans les domaines du contrôle des frontières, de la coopération policière, de la coopération judiciaire et du retour.
Le SIS illustre particulièrement bien une caractéristique de la construction européenne en matière de sécurité :
UNE INFRASTRUCTURE COMMUNE → DES AUTORITÉS NATIONALES → DES RÈGLES EUROPÉENNES → UNE COOPÉRATION TRANSFRONTALIÈRE
Pour le SEEEI, son étude permet donc d’observer concrètement l’articulation entre mutualisation européenne de l’information et maintien des responsabilités nationales.
Un système au cœur de l’espace Schengen
Le SIS constitue l’une des mesures accompagnant le fonctionnement de l’espace Schengen et la suppression des contrôles systématiques aux frontières intérieures.
Le règlement relatif à la coopération policière et judiciaire le qualifie d’outil essentiel de l’acquis de Schengen et de mesure contribuant au maintien d’un niveau élevé de sécurité dans l’espace de liberté, de sécurité et de justice.
Son objectif n’est pas de créer un service européen disposant de compétences policières propres.
Il permet plutôt aux autorités compétentes des pays participants de disposer d’un environnement commun d’information, utilisable lorsqu’une situation relevant des catégories prévues par les textes est rencontrée.
Cette logique repose donc sur la circulation de l’information entre systèmes nationaux et infrastructure européenne.
Trois règlements pour encadrer le SIS
Le cadre juridique actuel repose principalement sur trois règlements adoptés en 2018 :
Règlement (UE) 2018/1861 → vérifications aux frontières et signalements relatifs notamment au refus d’entrée ou de séjour.
Règlement (UE) 2018/1862 → coopération policière et coopération judiciaire en matière pénale.
Règlement (UE) 2018/1860 → utilisation du SIS pour les décisions de retour concernant des ressortissants de pays tiers en séjour irrégulier.
Ces trois textes organisent différents usages du même environnement informationnel européen.
Ils définissent également les responsabilités, les conditions d’accès, les catégories de signalements, la protection des données et les droits des personnes concernées.
Quelles informations peuvent être signalées ?
Le SIS n’est pas une base générale contenant indistinctement des informations sur les citoyens européens.
Il fonctionne à partir de catégories déterminées de signalements.
Celles-ci concernent notamment :
les personnes recherchées aux fins d’arrestation ;
les personnes disparues ;
certaines personnes vulnérables ;
les ressortissants de pays tiers faisant l’objet d’un refus d’entrée ou de séjour ;
les décisions de retour ;
certains objets recherchés ou à saisir.
Le système permet également, selon les catégories et conditions prévues par les textes, l’utilisation de photographies et de données biométriques telles que les empreintes digitales et palmaires.
Depuis la mise en service du SIS renouvelé en mars 2023, de nouvelles catégories de signalements et possibilités d’identification ont renforcé ses fonctionnalités.
Une architecture européenne et nationale
C’est une partie que j’ajouterais absolument, car elle correspond directement à votre nouvelle méthodologie SEEEI.
Le fonctionnement du SIS repose sur plusieurs niveaux.
Le niveau européen permet le fonctionnement commun de l’infrastructure.
Les États participants disposent de leurs propres composantes nationales et restent responsables de différentes opérations réalisées sur leurs données et signalements conformément au droit applicable.
Cette architecture est essentielle à comprendre : le SIS mutualise l’accès à certaines informations sans supprimer les responsabilités nationales.
Le rôle d’eu-LISA
La gestion opérationnelle du système central relève d’eu-LISA, l’Agence de l’Union européenne chargée de la gestion opérationnelle de plusieurs systèmes d’information à grande échelle dans l’espace de liberté, de sécurité et de justice.
Cela ne signifie pas qu’eu-LISA décide quelles personnes doivent faire l’objet d’un signalement.
Cette distinction est fondamentale :
eu-LISA → fonctionnement technique européen États participants → signalements et responsabilités nationales Autorités habilitées → consultation et actions prévues par le droit
Le SIS constitue donc un exemple particulièrement intéressant de séparation entre gestion technique européenne et utilisation opérationnelle par les autorités compétentes.
Les bureaux SIRENE : compléter le signalement par la coopération humaine
Le fonctionnement du SIS ne repose pas uniquement sur l’informatique.
Chaque État participant dispose d’un bureau SIRENE chargé des échanges d’informations supplémentaires associés aux signalements.
Lorsqu’un signalement nécessite des précisions ou une coordination entre autorités nationales, ces bureaux constituent un point essentiel de coopération.
On obtient donc une architecture associant :
SIS → information structurée SIRENE → informations supplémentaires et coordination AUTORITÉS NATIONALES → action dans le cadre de leurs compétences
Cette combinaison entre système numérique et coopération institutionnelle constitue l’une des caractéristiques importantes du modèle Schengen.
La qualité de l’information comme condition d’efficacité
L’efficacité du SIS dépend directement de la qualité des informations qu’il contient.
La Commission souligne notamment l’importance de l’exactitude, de la qualité et de l’exhaustivité des données permettant l’identification.
Une infrastructure commune ne peut donc être efficace que si les différents participants respectent des exigences communes de qualité et de mise à jour.
Cela fait apparaître une logique importante pour le SEEEI :
QUALITÉ NATIONALE DE L’INFORMATION ↓ FIABILITÉ DU SYSTÈME COMMUN ↓ EFFICACITÉ DE LA COOPÉRATION EUROPÉENNE
La performance d’un dispositif européen dépend ainsi également de la qualité de son alimentation et de son utilisation au niveau national.
Protection des données et droits fondamentaux
La puissance d’un système d’information de cette nature implique nécessairement des garanties importantes.
Les règlements encadrent notamment les conditions d’accès, la conservation et le traitement des données ainsi que les responsabilités des acteurs concernés.
Les personnes disposent également, dans les conditions prévues par le droit applicable, de droits concernant les données les concernant.
Cette dimension ne doit pas être considérée comme extérieure au fonctionnement du SIS.
Elle participe directement à son équilibre :
EFFICACITÉ OPÉRATIONNELLE ↔ PROTECTION DES DROITS
Le développement de capacités européennes d’échange d’informations suppose donc simultanément des mécanismes de contrôle, de responsabilité et de protection des données.
Lecture nationale : comment le système européen arrive-t-il jusqu’au terrain ?
C’est ici que votre article peut véritablement se distinguer d’une simple présentation institutionnelle du SIS.
Une information européenne n’est utile que si elle peut être correctement intégrée aux procédures nationales.
Le fonctionnement peut être lu selon une chaîne :
SIGNALISATION PAR UN ÉTAT ↓ SIS ↓ CONSULTATION DANS UN AUTRE ÉTAT ↓ RÉSULTAT POSITIF / HIT ↓ ÉCHANGE SIRENE SI NÉCESSAIRE ↓ ACTION DE L’AUTORITÉ NATIONALE COMPÉTENTE
Le SIS constitue donc une interface entre plusieurs systèmes nationaux de sécurité et de justice.
Il ne remplace pas leurs procédures.
Il permet à une information introduite conformément au cadre applicable dans un État participant d’être disponible pour les autorités habilitées des autres États.
Regards du SEEEI : comparer les interfaces nationales
Le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels peut utiliser le SIS comme cas d’étude de la coopération informationnelle européenne.
La méthodologie peut s’organiser autour de cinq niveaux :
1 — CADRE JURIDIQUE EUROPÉEN ↓ 2 — INFRASTRUCTURE COMMUNE ↓ 3 — ORGANISATION NATIONALE ↓ 4 — INTERFACE ENTRE LE NATIONAL ET L’EUROPÉEN ↓ 5 — ANALYSE COMPARATIVE ENTRE PAYS
À mesure que l’ADESS développera ses implantations nationales, le SEEEI pourra ainsi étudier, exclusivement à partir d’informations publiques, la manière dont les différents États organisent institutionnellement leur participation aux mécanismes européens.
L’objectif n’est évidemment ni d’étudier les accès techniques au SIS, ni ses vulnérabilités, ni les informations non publiques qu’il contient.
L’analyse porte sur l’architecture institutionnelle, juridique et organisationnelle accessible publiquement.
Une infrastructure commune sans centralisation des compétences
Le SIS permet finalement de comprendre une caractéristique importante de la coopération européenne.
L’Union peut développer une infrastructure informationnelle fortement intégrée sans pour autant transférer l’ensemble des compétences opérationnelles à une autorité européenne unique.
C’est précisément cet équilibre qui fait du SIS un objet particulièrement intéressant pour l’analyse du SEEEI.
Conclusion
Le Système d’information Schengen constitue bien davantage qu’une base informatique partagée.
Il représente une architecture européenne de coopération informationnelle reliant des autorités nationales autour de règles, de catégories de signalements et d’une infrastructure communes.
Son fonctionnement repose cependant sur une répartition précise des responsabilités : l’infrastructure permet la circulation de l’information tandis que les États et leurs autorités compétentes conservent leurs responsabilités dans l’introduction des signalements et les actions qui en découlent.
Le SIS illustre ainsi un modèle caractéristique de l’intégration européenne en matière de sécurité :
MUTUALISER L’INFORMATION SANS UNIFORMISER LES COMPÉTENCES NATIONALES.
Pour le SEEEI, il constitue donc un excellent cas d’étude des interfaces entre architectures nationales et mécanismes européens.
Lecture méthodologique SEEEI
Cette analyse repose exclusivement sur des sources ouvertes et institutionnelles, notamment les règlements européens encadrant le SIS et les informations publiées par les institutions de l’Union.
Elle vise à expliquer l’architecture juridique et institutionnelle du système et son articulation avec les niveaux nationaux. Elle n’aborde ni les données contenues dans le SIS, ni ses modalités techniques sensibles, ni les procédures opérationnelles non publiques.
Références institutionnelles principales
Je conserverais vos trois règlements, mais avec leur objet exact :
Règlement (UE) 2018/1860 — retour des ressortissants de pays tiers en séjour irrégulier.
Règlement (UE) 2018/1861 — SIS dans le domaine des vérifications aux frontières.
Règlement (UE) 2018/1862 — SIS dans le domaine de la coopération policière et judiciaire en matière pénale.
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
Transparence & compréhension citoyenne
Le SIS n’est pas un fichier policier européen autonome géré indépendamment des États. Il constitue un système commun permettant aux autorités habilitées des pays participants d’échanger et de consulter certaines catégories de signalements prévues par le droit européen. Son utilisation est encadrée par des règles relatives à l’accès, à la protection des données et aux droits des personnes.
Les politiques de sécurité évoluent sous l’effet de menaces de plus en plus interdépendantes : criminalité organisée, terrorisme, cyberattaques, menaces hybrides, atteintes aux infrastructures critiques, crises majeures ou encore vulnérabilités économiques et technologiques.
Face à cette transformation, la France et l’Union européenne développent des réponses qui présentent certaines convergences, mais qui ne reposent ni sur les mêmes compétences ni sur les mêmes architectures institutionnelles.
En France, la notion de continuum de sécurité s’est notamment structurée autour de la coopération entre forces de sécurité de l’État, polices municipales et acteurs de la sécurité privée. Le rapport parlementaire remis en 2018, intitulé D’un continuum de sécurité vers une sécurité globale, proposait précisément d’approfondir cette articulation tout en respectant les compétences et spécificités de chacun.
À l’échelle européenne, l’évolution est différente. L’Union développe progressivement une approche davantage intégrée associant sécurité intérieure, préparation aux crises, résilience, cybersécurité, protection des infrastructures critiques et coopération extérieure.
Comparer ces deux dynamiques permet d’observer comment différents niveaux de gouvernance cherchent à répondre à une même transformation : des risques de moins en moins cloisonnés nécessitent des coopérations de plus en plus transversales.
Le continuum de sécurité : une construction française
Le continuum de sécurité repose sur l’idée qu’aucun acteur ne peut, à lui seul, répondre à l’ensemble des enjeux contemporains de sécurité.
En France, cette réflexion a notamment porté sur l’articulation entre :
les forces de sécurité de l’État ;
les polices municipales ;
les acteurs de la sécurité privée ;
les collectivités territoriales et différents partenaires participant à la prévention et à la sécurité.
Le rapport Thourot-Fauvergue de 2018 constitue une référence importante dans cette évolution. Il envisageait l’amélioration de la coopération entre les forces nationales et les autres acteurs de la sécurité dans le respect de leurs compétences respectives.
Le continuum ne signifie donc pas la disparition des responsabilités propres à chaque acteur.
Il recherche davantage une meilleure articulation des compétences, des informations et des capacités disponibles.
Cette logique reste principalement attachée à l’organisation nationale de la sécurité.
À l’échelle européenne : une autre logique
L’Union européenne ne dispose pas de la même architecture institutionnelle qu’un État.
Les États membres conservent notamment des responsabilités essentielles en matière de sécurité nationale, tandis que l’Union intervient dans différents domaines de coopération, de réglementation, de coordination et de soutien.
L’évolution européenne doit donc être comprise différemment.
En avril 2025, la Commission a présenté ProtectEU, stratégie européenne de sécurité intérieure. Elle repose notamment sur une gouvernance renforcée de la sécurité intérieure, une meilleure anticipation des menaces, des échanges d’informations renforcés, des capacités accrues pour les services répressifs et une meilleure résilience face aux menaces hybrides.
ProtectEU introduit également une approche impliquant plus largement la société : institutions, entreprises, chercheurs, société civile et citoyens peuvent contribuer à la sécurité collective.
Il ne s’agit donc plus seulement de faire coopérer des services spécialisés.
La sécurité tend progressivement à être intégrée dans plusieurs politiques publiques européennes.
Préparation et résilience : une dimension supplémentaire
Cette transformation apparaît également dans la stratégie pour une Union de la préparation, présentée en mars 2025.
Cette stratégie adopte une approche « tous risques » destinée à améliorer la capacité européenne à anticiper, prévenir et répondre à différents types de crises.
Elle concerne aussi bien les tensions géopolitiques que les cybermenaces, les manipulations de l’information, les catastrophes naturelles ou les perturbations susceptibles d’affecter les fonctions essentielles de la société.
La préparation est ainsi considérée comme une responsabilité à la fois nationale et européenne, l’Union venant soutenir et coordonner les efforts des États membres.
Cette évolution peut être représentée simplement :
La sécurité européenne tend donc à dépasser la seule réponse aux actes criminels ou aux menaces militaires pour intégrer la continuité des fonctions essentielles de la société.
Deux niveaux différents, certaines logiques communes
La France et l’Union européenne ne peuvent pas être comparées comme deux systèmes équivalents.
La France constitue un État disposant de compétences régaliennes propres.
L’Union européenne constitue un niveau politique et juridique supranational dont les compétences résultent des traités et qui fonctionne en articulation avec les États membres.
Cependant, plusieurs logiques peuvent être rapprochées.
En France, la réflexion sur le continuum cherche notamment à mieux articuler les acteurs participant à la sécurité.
Au niveau européen, ProtectEU et les politiques de préparation cherchent à mieux articuler les politiques, les États membres, les institutions, les agences et différentes composantes de la société.
Les architectures sont différentes, mais elles répondent à un phénomène commun : l’interdépendance croissante des risques.
Quand les frontières entre les risques s’estompent
Cette transformation est particulièrement visible face aux menaces hybrides.
Une cyberattaque contre une infrastructure énergétique peut simultanément devenir un problème de cybersécurité, de sécurité économique, de continuité des services essentiels et de sécurité nationale.
Une campagne de manipulation de l’information peut concerner la sécurité intérieure, le fonctionnement démocratique et les relations extérieures.
Une crise majeure peut nécessiter simultanément l’intervention des autorités nationales, des collectivités, d’opérateurs privés et de mécanismes européens.
La Commission constate elle-même que les menaces hybrides brouillent de plus en plus les frontières entre sécurité intérieure et extérieure.
Cette évolution explique le développement d’approches davantage transversales.
Regards du SEEEI : comparer sans confondre
Cette comparaison illustre précisément l’intérêt méthodologique du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels.
L’objectif n’est pas de rechercher un modèle unique de sécurité applicable à l’ensemble des États membres.
Il s’agit au contraire de comprendre :
CADRE EUROPÉEN ↓ ORGANISATION NATIONALE ↓ ACTEURS ET COMPÉTENCES ↓ MÉCANISMES DE COOPÉRATION ↓ COMPARAISON ENTRE PAYS ↓ MISE EN PERSPECTIVE EUROPÉENNE
La France constitue ici un premier cas national d’analyse.
À mesure que l’écosystème ADESS développera des implantations dans d’autres pays, cette même grille pourra être appliquée aux architectures nationales concernées afin d’identifier leurs spécificités, leurs convergences et leurs interfaces avec les dispositifs européens.
Le SEEEI n’a pas vocation à déterminer quelle organisation nationale serait « meilleure » qu’une autre.
Sa fonction est de documenter, comparer et mettre en perspective les différents équilibres institutionnels, à partir de sources ouvertes et vérifiables.
De la sécurité nationale à la complémentarité européenne
Cette lecture permet également d’éviter une confusion importante.
Le développement des politiques européennes de sécurité ne signifie pas nécessairement le remplacement des architectures nationales.
ProtectEU affirme au contraire la nécessité d’une approche européenne permettant aux États membres de mieux garantir la sécurité de leurs citoyens face à des menaces qui dépassent les frontières.
La stratégie européenne de préparation repose elle aussi sur une articulation entre efforts nationaux et coordination européenne.
Le schéma général peut donc être présenté ainsi :
NIVEAU LOCAL ↓ NIVEAU NATIONAL ↓↑ COOPÉRATION EUROPÉENNE ↓↑ RÉSILIENCE COLLECTIVE
Cette architecture de complémentarité constitue l’un des principaux objets d’étude du SEEEI.
Conclusion
Le continuum de sécurité français et l’évolution actuelle des politiques européennes témoignent d’une transformation commune : la sécurité ne peut plus être pensée uniquement à travers des organisations ou des politiques isolées.
En France, cette évolution s’est notamment traduite par une réflexion sur la coopération entre différents acteurs participant à la sécurité.
À l’échelle européenne, ProtectEU et la stratégie pour une Union de la préparation témoignent d’une volonté d’intégrer davantage sécurité, anticipation, coopération et résilience dans les politiques de l’Union.
Les deux démarches ne sont donc ni identiques ni concurrentes.
Elles permettent au contraire d’étudier deux niveaux complémentaires :
ORGANISATION NATIONALE + COOPÉRATION EUROPÉENNE = ARCHITECTURE MULTINIVEAU DE SÉCURITÉ
Pour le SEEEI, cette articulation constitue un terrain privilégié d’analyse comparative des modèles nationaux et de leur insertion dans les dynamiques européennes.
Lecture méthodologique SEEEI
Cette analyse repose sur des sources institutionnelles ouvertes, notamment le rapport français D’un continuum de sécurité vers une sécurité globale, la stratégie européenne de sécurité intérieure ProtectEU et la stratégie pour une Union de la préparation.
Elle vise à comparer des logiques institutionnelles et organisationnelles sans assimiler le fonctionnement d’un État membre à celui de l’Union européenne et sans intervenir dans les compétences des autorités publiques concernées.
Références institutionnelles principales
Je limiterais là encore les références affichées à trois sources, ce qui est suffisant pour un article grand public :
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
Transparence & compréhension citoyenne
Cette analyse compare deux niveaux institutionnels différents. Le continuum de sécurité français relève d’une réflexion sur l’organisation nationale de la sécurité, tandis que les politiques européennes reposent sur les compétences attribuées à l’Union et sur la coopération entre États membres. Le SEEEI analyse ces mécanismes sans se substituer aux autorités publiques nationales ou européennes.
La transformation numérique des administrations, des entreprises, des infrastructures critiques et des services essentiels a profondément modifié l’environnement de sécurité européen.
Cyberattaques, rançongiciels, vulnérabilités des chaînes d’approvisionnement, opérations hybrides ou attaques contre des infrastructures essentielles peuvent désormais produire des conséquences dépassant largement le domaine informatique.
Dans cet environnement, ENISA — l’Agence de l’Union européenne pour la cybersécurité — occupe une position structurante.
Son rôle ne consiste pas à devenir une autorité européenne se substituant aux capacités nationales. ENISA contribue à atteindre un niveau commun élevé de cybersécurité dans l’Union, en soutenant les États membres ainsi que les institutions, organes et organismes européens et en constituant un point de référence en matière de conseil et d’expertise.
Son évolution permet également d’observer une caractéristique importante de la construction européenne : la recherche d’une capacité collective de résilience reposant sur l’articulation de dispositifs nationaux et européens.
Du Cybersecurity Act à NIS2
Le cadre institutionnel d’ENISA repose principalement sur le règlement (UE) 2019/881, généralement désigné sous le nom de Cybersecurity Act.
Celui-ci a notamment établi un mandat permanent pour l’agence et renforcé son rôle dans l’écosystème européen de cybersécurité.
Cette architecture a ensuite été complétée par la directive (UE) 2022/2555 — NIS2, entrée en vigueur en janvier 2023.
NIS2 renforce notamment les exigences européennes en matière de gestion des risques, de signalement des incidents, de sécurité des chaînes d’approvisionnement et de coopération entre États membres. Son champ d’application concerne également davantage de secteurs de l’économie et de la société.
Il faut donc comprendre ENISA non isolément, mais au sein d’un ensemble plus large :
CYBERSECURITY ACT → ENISA NIS2 → exigences + coopération CSIRTs NETWORK → coopération technique EU-CyCLONe → gestion des crises cyber à grande échelle
Une architecture européenne fondée sur les réseaux nationaux
La cybersécurité européenne ne repose pas sur la création d’un « cyber-service européen » unique.
Elle s’appuie largement sur les autorités et capacités nationales, reliées par différents mécanismes de coopération européens.
Le CSIRTs Network rassemble les CSIRT désignés par les États membres ainsi que CERT-EU. Il vise notamment à développer la confiance entre les États et à favoriser une coopération opérationnelle rapide et efficace.
ENISA assure son secrétariat et soutient activement la coopération et la coordination entre ses membres.
L’architecture peut donc être représentée simplement :
Il ne s’agit pas de remplacer les structures nationales, mais de leur permettre de coopérer dans un environnement où les incidents numériques franchissent très facilement les frontières.
EU-CyCLONe et les crises cyber majeures
NIS2 a également formalisé EU-CyCLONe — European Cyber Crises Liaison Organisation Network.
Ce réseau rassemble les représentants des autorités nationales chargées de la gestion des crises cyber.
Il intervient au niveau opérationnel afin notamment de développer une compréhension commune des situations et de soutenir la gestion coordonnée des incidents et crises de cybersécurité de grande ampleur.
ENISA en assure le secrétariat et fournit des infrastructures, outils et moyens permettant les échanges et la coopération.
Il est utile de distinguer :
CSIRTs NETWORK → dimension principalement technique EU-CyCLONe → coordination opérationnelle des crises majeures NIVEAU POLITIQUE → décisions et coordination institutionnelle
Cette organisation montre que la cybersécurité européenne est progressivement devenue une architecture multiniveau de gestion des risques et des crises.
Prévention, préparation et réponse
Le rôle d’ENISA ne se limite donc plus à produire des recommandations.
L’agence contribue notamment aux exercices de gestion de crise, aux formations, à la préparation des États membres, à la connaissance de la situation cyber et au fonctionnement des mécanismes européens de coopération.
Elle fournit également des infrastructures permettant aux acteurs concernés d’échanger de manière sécurisée des informations relatives aux incidents et menaces.
Son positionnement peut être résumé autour de quatre fonctions :
ANTICIPER → PRÉPARER → COORDONNER → RENFORCER LES CAPACITÉS
Les autorités nationales restent cependant des acteurs essentiels de la prévention et de la réponse aux incidents.
Une nouvelle dimension : la solidarité cyber européenne
Votre ancien article s’arrête essentiellement à NIS2. Il faut maintenant ajouter le Cyber Solidarity Act.
Le règlement (UE) 2025/38, dit Cyber Solidarity Act, est entré en vigueur en 2025. Il vise à renforcer les capacités européennes de détection, de préparation et de réponse aux cybermenaces et incidents.
Cette évolution est importante pour comprendre la trajectoire européenne.
L’objectif reste cependant de renforcer les capacités collectives, et non de supprimer les responsabilités nationales.
Les différences nationales : un enjeu central
Tous les États membres sont concernés par le même environnement juridique européen, mais leurs architectures nationales de cybersécurité ne sont pas nécessairement identiques.
Les administrations compétentes, les mécanismes de coordination, les stratégies nationales, les capacités techniques, les structures de réponse aux incidents et les modèles de gouvernance peuvent différer.
Le cadre européen doit donc fonctionner avec plusieurs architectures nationales.
Cette diversité constitue précisément un objet d’étude pour le SEEEI.
Lecture comparative du SEEEI
Le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels peut étudier la cybersécurité européenne selon une méthode reposant sur plusieurs niveaux :
1 — ÉTUDIER LE CADRE EUROPÉEN ↓ 2 — ÉTUDIER L’ARCHITECTURE NATIONALE ↓ 3 — IDENTIFIER LES INTERFACES AVEC L’UE ↓ 4 — COMPARER LES MODÈLES NATIONAUX ↓ 5 — METTRE EN PERSPECTIVE LES ÉQUILIBRES EUROPÉENS
Dans les pays où ADESS disposera progressivement d’implantations, les analyses nationales pourront ainsi documenter les organisations et mécanismes propres au pays concerné.
Les travaux pourront ensuite être rapprochés afin d’identifier des convergences, différences organisationnelles et mécanismes d’articulation avec le niveau européen.
Cette analyse doit rester fondée exclusivement sur des sources ouvertes et institutionnelles. Elle ne porte ni sur les vulnérabilités techniques non publiques, ni sur les capacités sensibles des États, ni sur les systèmes opérationnels protégés.
Une complémentarité, pas une substitution
Le SEEEI n’est :
ni une autorité de cybersécurité ;
ni un CSIRT ;
ni un centre opérationnel de réponse aux incidents ;
ni un mécanisme européen d’échange d’informations sensibles.
Son rôle est documentaire, méthodologique, analytique et comparatif.
L’objectif consiste à faciliter la compréhension de l’organisation européenne de la cybersécurité et de son articulation avec les différents modèles nationaux.
Cette position garantit la complémentarité du dispositif ADESS avec les institutions publiques existantes.
Conclusion
ENISA illustre particulièrement bien la transformation de la coopération européenne en matière de sécurité.
L’Union ne construit pas nécessairement une administration unique destinée à remplacer les systèmes nationaux. Elle développe plutôt une architecture permettant à différentes capacités nationales de coopérer, partager des informations, se préparer et coordonner leurs réponses lorsque les risques dépassent les frontières nationales.
NIS2, le CSIRTs Network, EU-CyCLONe et les nouveaux mécanismes européens de solidarité cyber renforcent progressivement cette architecture.
Pour le SEEEI, l’étude d’ENISA ouvre donc naturellement une nouvelle phase d’analyse :
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
Transparence & compréhension citoyenne
ENISA n’est pas une autorité européenne se substituant aux organismes nationaux de cybersécurité. L’agence soutient les États membres, facilite la coopération européenne et contribue à la préparation et à la gestion coordonnée des incidents et crises cyber. Les responsabilités nationales et les compétences des autorités désignées par les États membres demeurent au cœur du dispositif européen.
Depuis le début des années 2000, la manière dont l’Union européenne appréhende sa sécurité s’est progressivement transformée.
La Stratégie européenne de sécurité de 2003 répondait à un environnement marqué notamment par le terrorisme, la prolifération des armes de destruction massive, les conflits régionaux, les États fragiles et la criminalité organisée.
En 2016, la Stratégie globale de l’Union européenne a introduit une lecture plus large de l’environnement international, accordant notamment une place importante à la résilience et à la capacité de l’Union à protéger ses intérêts.
En 2022, la Boussole stratégique pour la sécurité et la défense a cherché à renforcer la capacité de l’Union et de ses États membres à agir dans un environnement stratégique profondément dégradé.
En 2026, une nouvelle étape est en préparation.
Le Parlement européen indique qu’une nouvelle stratégie européenne de sécurité est attendue au troisième trimestre 2026. Elle devrait proposer une vision de long terme intégrant notamment défense, sécurité, résilience, souveraineté technologique, sécurité économique, chaînes d’approvisionnement et partenariats.
L’intérêt de cette future stratégie ne réside donc pas seulement dans l’ajout de nouvelles priorités.
Elle pose une question plus fondamentale :
Comment la conception européenne de la sécurité évolue-t-elle lorsque les frontières entre défense, économie, technologie, résilience et sécurité intérieure deviennent moins étanches ?
C’est cette évolution doctrinale que cet article propose d’examiner.
1. 2003 : identifier les grandes menaces
La première Stratégie européenne de sécurité, adoptée en 2003, constitue une étape structurante dans la formulation d’une vision stratégique commune.
Le contexte est alors très différent de celui de 2026.
La réflexion européenne se concentre notamment sur plusieurs grandes catégories de menaces : terrorisme, prolifération des armes de destruction massive, conflits régionaux, déliquescence des États et criminalité organisée.
La sécurité est déjà envisagée au-delà de la seule défense territoriale.
Mais l’environnement technologique, économique et géopolitique n’a pas encore connu les transformations qui marqueront les deux décennies suivantes.
Cette première étape peut être résumée ainsi :
IDENTIFIER LES MENACES
↓
DÉVELOPPER UNE VISION STRATÉGIQUE COMMUNE
↓
RENFORCER LA CAPACITÉ EUROPÉENNE À Y RÉPONDRE
2. 2016 : la résilience entre dans la réflexion stratégique
Treize ans plus tard, la Stratégie globale de l’Union européenne de 2016 intervient dans un environnement profondément différent.
Les crises aux frontières de l’Europe, les transformations géopolitiques et l’instabilité du voisinage conduisent l’Union à développer une approche davantage fondée sur la résilience, la coopération et la protection de ses intérêts.
La sécurité n’est plus seulement pensée à partir de menaces clairement identifiées.
Elle est également envisagée à travers la capacité des États, des sociétés et des partenaires à résister aux crises et aux déstabilisations.
Cette évolution constitue une étape conceptuelle importante :
2003
« Quelles sont les principales menaces ? »
↓
2016
« Comment renforcer notre capacité collective à évoluer dans un environnement instable ? »
La notion de sécurité commence ainsi à s’élargir.
3. 2022 : renforcer la capacité d’action
La Boussole stratégique, adoptée en mars 2022, poursuit cette transformation dans le domaine de la sécurité et de la défense.
Elle organise son approche autour de quatre dimensions :
agir, sécuriser, investir, coopérer.
La guerre menée par la Russie contre l’Ukraine donne à cette réflexion une urgence nouvelle.
L’enjeu n’est plus seulement d’analyser les risques ou d’améliorer la résilience.
Il devient également nécessaire de renforcer les capacités, la préparation et la capacité d’action de l’Union et de ses États membres.
La séquence stratégique peut alors être représentée de manière simplifiée :
2003 — IDENTIFIER
↓
2016 — RÉSISTER
↓
2022 — AGIR
↓
2026 — ARTICULER ?
Le point d’interrogation est volontaire : au 28 août 2026, le document annoncé n’a pas encore été présenté sous sa forme définitive.
4. Pourquoi une nouvelle stratégie en 2026 ?
Depuis 2022, l’environnement stratégique européen a encore évolué.
Le briefing du Parlement européen du 7 juillet 2026 identifie notamment :
la guerre menée par la Russie contre l’Ukraine ;
l’intensification de la compétition géopolitique ;
les menaces hybrides ;
les cyberattaques ;
la coercition économique ;
les pressions sur la résilience européenne ;
les enjeux touchant la base industrielle de défense.
Mais l’élément déterminant n’est pas simplement l’accumulation de menaces.
C’est leur interdépendance croissante.
Une décision économique peut avoir des conséquences stratégiques.
Une dépendance technologique peut devenir une vulnérabilité de sécurité.
Une perturbation logistique peut affecter des capacités industrielles.
Une crise internationale peut avoir des répercussions sur l’énergie, les infrastructures, les chaînes d’approvisionnement ou la sécurité intérieure.
La question stratégique devient donc moins :
« Dans quelle catégorie classer cette menace ? »
et davantage :
« Comment comprendre et traiter les interactions entre plusieurs dimensions de la sécurité ? »
5. Vers une conception plus globale de la sécurité
C’est probablement la transformation centrale à observer.
Pendant longtemps, les politiques européennes concernant la défense, la sécurité intérieure, l’économie, l’industrie, l’énergie ou le numérique pouvaient être étudiées comme des domaines relativement distincts.
Cette séparation devient progressivement plus difficile.
Le Parlement européen indique que la future stratégie devrait chercher à intégrer dans une vision cohérente de long terme :
défense, sécurité, résilience, souveraineté technologique, sécurité économique et des chaînes d’approvisionnement, et partenariats internationaux.
Cela ne signifie pas que toutes ces politiques vont fusionner.
Il s’agit plutôt de reconnaître qu’elles peuvent désormais produire des effets les unes sur les autres.
La nouveauté réside donc moins dans chacun de ces domaines pris séparément que dans leur mise en cohérence stratégique.
6. De la sécurité sectorielle à la sécurité systémique
Cette évolution permet d’introduire une distinction utile.
Une approche sectorielle cherche principalement à répondre à une problématique dans son propre domaine.
Une approche systémique cherche également à comprendre les interactions et dépendances entre plusieurs domaines.
Prenons un exemple volontairement général.
Une dépendance technologique peut sembler relever principalement de la politique industrielle.
Mais si cette technologie devient indispensable à des capacités militaires, à des infrastructures essentielles ou à des systèmes de communication, elle acquiert également une dimension de sécurité.
De la même manière, une dépendance économique peut devenir stratégique lorsqu’elle réduit fortement la capacité d’action d’un État ou de l’Union.
La conception européenne de la sécurité tend donc progressivement vers :
MENACE
↓
VULNÉRABILITÉ
↓
DÉPENDANCE
↓
INTERDÉPENDANCE
↓
RÉSILIENCE
↓
CAPACITÉ D’ACTION
Cette chaîne est différente de celle utilisée dans notre article sur les infrastructures critiques : ici, elle sert à expliquer l’évolution d’une doctrine stratégique, et non la continuité d’un service essentiel.
7. La sécurité intérieure entre dans cette réflexion globale
La préparation de la stratégie ne concerne pas uniquement les ministres de la défense ou les affaires étrangères.
Lors du Conseil Justice et affaires intérieures du 4 juin 2026, les ministres ont discuté des dimensions de sécurité intérieure qui devraient être reflétées dans la future stratégie européenne.
Ils ont notamment soutenu :
une meilleure prise en compte des considérations de sécurité dans les politiques et législations européennes ;
une coopération structurée entre acteurs de la sécurité ;
l’amélioration des échanges sécurisés d’informations ;
le renforcement de la dimension extérieure dans la lutte contre le terrorisme et la criminalité organisée.
Ce point est particulièrement révélateur.
La future stratégie pourrait contribuer à rapprocher davantage deux univers traditionnellement étudiés séparément :
SÉCURITÉ EXTÉRIEURE
↕
SÉCURITÉ INTÉRIEURE
Une menace extérieure peut produire des conséquences intérieures.
Inversement, des phénomènes relevant de la sécurité intérieure peuvent posséder des ramifications internationales.
8. La présidence irlandaise et la poursuite des travaux
Depuis le 1er juillet 2026, l’Irlande exerce la présidence du Conseil de l’Union européenne.
La sécurité constitue l’un de ses trois grands axes, aux côtés de la compétitivité et des valeurs européennes.
Le 7 juillet 2026, le Taoiseach Micheál Martin a confirmé devant le Parlement européen que la présidence irlandaise entendait faire avancer les travaux sur la nouvelle stratégie européenne de sécurité.
Il a notamment évoqué le développement des capacités de défense, la résilience face aux menaces hybrides ainsi que les dimensions maritime et cyber de la sécurité européenne.
Il faut toutefois conserver une distinction essentielle :
ces éléments renseignent sur les travaux préparatoires et les priorités politiques ; ils ne permettent pas encore de présumer du contenu exact du document définitif.
9. Ce que cet article ne cherche volontairement pas à traiter
Cette précision éditoriale est importante pour éviter les répétitions dans la série ADESS.
Cet article n’a pas vocation à expliquer en détail :
le fonctionnement des dispositifs européens de cybersécurité ;
la directive CER et la résilience des entités critiques ;
les mécanismes de lutte contre les menaces hybrides ;
Europol, Eurojust ou eu-LISA ;
l’interopérabilité des systèmes d’information ;
les stratégies nationales de sécurité ;
la répartition détaillée des compétences entre l’Union et les États.
Ces sujets disposent ou disposeront de publications spécifiques.
Ici, l’objet est différent :
COMPRENDRE COMMENT ÉVOLUE LA CONCEPTION EUROPÉENNE DE LA SÉCURITÉ.
Cette séparation éditoriale permet d’éviter que chaque article transversal reproduise les mêmes développements.
10. Une stratégie ne signifie pas une politique unique
Une stratégie européenne de sécurité plus globale ne signifie pas nécessairement que toutes les politiques concernées seront regroupées dans une autorité ou un dispositif unique.
Il faut distinguer :
COHÉRENCE STRATÉGIQUE
≠
FUSION INSTITUTIONNELLE
Des domaines peuvent être intégrés dans une même réflexion stratégique tout en conservant :
leurs bases juridiques ;
leurs institutions ;
leurs instruments ;
leurs budgets ;
leurs responsabilités nationales et européennes.
Cette distinction sera essentielle lors de la publication du document définitif.
Il faudra examiner non seulement ce que la stratégie considère comme relevant de la sécurité, mais aussi comment elle prévoit d’articuler ces différentes dimensions.
11. Ce qu’il faudra observer dans le document définitif
Lorsque la nouvelle stratégie sera publiée, son analyse pourra être organisée autour de cinq questions simples.
Première question : quel périmètre de sécurité retient-elle ?
Défense, sécurité intérieure, économie, technologie, résilience et autres dimensions seront-elles réellement intégrées dans une même doctrine ?
Deuxième question : quelles menaces considère-t-elle comme prioritaires ?
La hiérarchie retenue permettra de mesurer l’évolution par rapport aux cadres de 2003, 2016 et 2022.
Troisième question : quelles dépendances stratégiques identifie-t-elle ?
Cette dimension permettra d’évaluer la place accordée à la technologie, à l’industrie, aux approvisionnements et à la sécurité économique.
Quatrième question : quelle capacité d’action recherche-t-elle ?
Une stratégie n’a pas seulement vocation à décrire l’environnement. Elle doit orienter l’action.
Cinquième question : comment s’articule-t-elle avec les cadres existants ?
Il faudra notamment éviter de considérer la nouvelle stratégie comme remplaçant automatiquement l’ensemble des politiques et instruments antérieurs.
Regards du SEEEI
Pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, l’intérêt principal de cette nouvelle stratégie réside dans la possibilité d’observer l’évolution du périmètre même de la sécurité européenne.
La grille d’analyse proposée est donc volontairement différente de celle employée dans les autres articles :
2003
environnement stratégique et menaces
↓
2016
intérêts, voisinage et résilience
↓
2022
capacité d’action, sécurité et défense
↓
2026
vers une articulation plus globale des dimensions de sécurité ?
Le SEEEI pourra ensuite comparer :
CONTENU ATTENDU
↓
CONTENU EFFECTIVEMENT PUBLIÉ
↓
ÉVOLUTION PAR RAPPORT AUX CADRES ANTÉRIEURS
↓
CONSÉQUENCES INSTITUTIONNELLES ET STRATÉGIQUES
L’objectif n’est pas de déterminer quelle stratégie l’Union devrait adopter.
Il est de documenter l’évolution de sa conception de la sécurité à partir de sources institutionnelles ouvertes.
Conclusion
La préparation d’une nouvelle stratégie européenne de sécurité constitue moins l’apparition d’un nouveau domaine que l’aboutissement provisoire d’une évolution engagée depuis plus de vingt ans.
La trajectoire peut être schématiquement résumée ainsi :
2003 — IDENTIFIER LES MENACES
↓
2016 — RENFORCER LA RÉSILIENCE
↓
2022 — DÉVELOPPER LA CAPACITÉ D’ACTION
↓
2026 — RECHERCHER UNE COHÉRENCE STRATÉGIQUE PLUS GLOBALE
Références institutionnelles principales
Stratégie européenne de sécurité — 2003
Stratégie globale de l’Union européenne — 2016
Boussole stratégique pour la sécurité et la défense — 2022
Parlement européen / EPRS — New European security strategy, 7 juillet 2026
Conseil Justice et affaires intérieures — 4 juin 2026
Présidence irlandaise du Conseil de l’Union européenne — programme et priorités de sécurité 2026
Lecture méthodologique SEEEI
Cette analyse s’inscrit dans les travaux du SEEEI et repose exclusivement sur des sources institutionnelles ouvertes.
Elle adopte une approche diachronique, consistant à comparer l’évolution des principaux cadres stratégiques européens dans le temps.
L’analyse distingue volontairement la doctrine stratégique générale des dispositifs sectoriels relatifs à la cybersécurité, aux infrastructures critiques, aux systèmes d’information, à la coopération policière ou à la gestion des crises.
Cette séparation méthodologique vise à éviter de confondre :
VISION STRATÉGIQUE
avec
POLITIQUES SECTORIELLES ET INSTRUMENTS DE MISE EN ŒUVRE.
Transparence & compréhension citoyenne
Une stratégie européenne de sécurité n’est pas en elle-même une nouvelle institution, une force de sécurité ou une administration européenne.
Elle constitue avant tout un cadre d’orientation stratégique.
Elle peut influencer la manière dont plusieurs politiques sont coordonnées ou développées, mais son existence ne signifie pas que les compétences nationales de sécurité disparaissent.
Enfin, à la date de rédaction de cette version, le document définitif annoncé pour le troisième trimestre 2026 n’est pas encore la base de cette analyse. Le contenu présenté ici repose donc sur les informations préparatoires officiellement disponibles.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.