par Bénévole Expert | Oct 15, 2026 | Comprendre l’Union européenne, Travaux & Analyses
Introduction
La criminalité grave et organisée constitue l’un des domaines dans lesquels la coopération entre les États européens est devenue particulièrement importante.
Les réseaux criminels peuvent exercer leurs activités dans plusieurs pays, utiliser des infrastructures numériques, exploiter les différences entre systèmes juridiques et administratifs et déplacer rapidement des personnes, des marchandises, des capitaux ou des données au-delà des frontières nationales.
Face à cette dimension transnationale, une réponse exclusivement nationale peut rencontrer certaines limites. L’Union européenne a donc progressivement développé des mécanismes permettant aux autorités nationales, aux agences européennes et à différents partenaires de coordonner leurs actions.
Parmi ces dispositifs figure EMPACT — European Multidisciplinary Platform Against Criminal Threats, ou plateforme pluridisciplinaire européenne contre les menaces criminelles.
EMPACT n’est ni une agence européenne, ni une force de police européenne, ni une autorité disposant d’un pouvoir opérationnel autonome. Il constitue un cadre de coopération multidisciplinaire permettant de transformer des priorités définies au niveau européen en actions coordonnées auxquelles participent les autorités compétentes.
Le cycle 2026-2029 constitue une nouvelle étape de ce mécanisme, autour de sept grandes priorités européennes de lutte contre la criminalité grave et organisée.
Qu’est-ce qu’EMPACT ?
EMPACT a été créé afin de renforcer la coopération européenne face aux formes de criminalité grave et organisée présentant une dimension transfrontalière.
Le dispositif repose sur une logique cyclique associant analyse stratégique, définition des priorités et coopération opérationnelle.
ÉVALUATION DES MENACES
↓
PRIORITÉS EUROPÉENNES
↓
PLANS D’ACTION OPÉRATIONNELS
↓
ACTIONS COORDONNÉES
↓
ÉVALUATION DES RÉSULTATS
Au début de chaque cycle, l’EU SOCTA — European Union Serious and Organised Crime Threat Assessment, élaborée par Europol, contribue à identifier les principales menaces liées à la criminalité grave et organisée auxquelles l’Union est confrontée.
Sur cette base, et en tenant compte d’autres analyses et orientations stratégiques, le Conseil de l’Union européenne définit les priorités devant structurer le nouveau cycle EMPACT.
Le mécanisme permet ainsi de faire le lien entre l’analyse européenne des menaces et la coopération concrète des autorités compétentes.
Un mécanisme fondé sur les autorités nationales
L’une des caractéristiques essentielles d’EMPACT est qu’il ne se substitue pas aux autorités nationales.
Les enquêtes, mesures coercitives, interventions, procédures judiciaires et poursuites continuent de relever des autorités compétentes conformément aux législations applicables.
EMPACT permet en revanche de structurer la coopération lorsque plusieurs États ou catégories d’acteurs sont confrontés à une même menace criminelle.
Le mécanisme peut ainsi associer les services répressifs des États membres, les douanes, les autorités judiciaires, administratives ou fiscales, Europol et d’autres agences et organismes de l’Union. Des pays tiers, organisations internationales et acteurs privés peuvent également participer lorsque cela est pertinent.
Il ne s’agit donc pas de créer une nouvelle administration européenne chargée de conduire les opérations nationales, mais de mettre en réseau et coordonner des structures existantes autour de priorités communes.
Le cycle EMPACT 2026-2029
Le 13 juin 2025, le Conseil de l’Union européenne a défini les priorités devant structurer le cycle EMPACT 2026-2029.
Sept grandes priorités ont été retenues :
- identifier et déstabiliser les réseaux criminels et individus les plus menaçants ;
- lutter contre les formes de criminalité connaissant la croissance la plus rapide en ligne : cyberattaques, exploitation sexuelle des enfants en ligne et fraudes en ligne ;
- lutter contre le trafic de drogues ;
- lutter contre le trafic de migrants et la traite des êtres humains ;
- cibler la criminalité liée aux armes à feu et aux explosifs ;
- déstabiliser les réseaux impliqués dans la criminalité environnementale ;
- lutter contre la criminalité économique et financière, notamment certaines fraudes à la TVA et atteintes à la propriété intellectuelle.
Cette organisation montre l’évolution de la criminalité organisée contemporaine.
Les réseaux criminels peuvent aujourd’hui combiner activités traditionnelles, technologies numériques, blanchiment, corruption, structures commerciales légales et flux financiers internationaux.
Les priorités européennes cherchent donc moins à isoler chaque phénomène qu’à permettre une réponse coordonnée contre des systèmes criminels de plus en plus interconnectés.
Les plans d’action opérationnels
La traduction concrète des priorités EMPACT repose sur des Operational Action Plans (OAP), ou plans d’action opérationnels.
Ces plans structurent les actions conduites autour des différentes priorités.
Ils peuvent notamment favoriser des opérations coordonnées, des échanges d’informations, des analyses communes, des actions de prévention, des formations, le développement de capacités ou certaines coopérations avec des partenaires extérieurs.
Pour le cycle 2026-2029, les grandes priorités sont elles-mêmes déclinées en plusieurs plans d’action. Le schéma adopté par le Conseil distingue notamment plusieurs sous-domaines pour la criminalité en ligne, le trafic de stupéfiants, le trafic de migrants et la traite des êtres humains, ainsi que la criminalité économique et financière.
EMPACT permet donc de passer d’une priorité générale telle que « lutter contre la criminalité en ligne » à des axes de coopération plus précisément définis.
Le rôle d’Europol
Europol occupe une place importante dans le fonctionnement d’EMPACT.
L’agence contribue notamment à l’analyse des menaces à travers l’EU SOCTA et soutient la coopération entre les autorités nationales participant aux différentes priorités.
Il convient néanmoins de distinguer clairement les deux structures :
EUROPOL → agence de l’Union européenne disposant de missions définies par son cadre juridique
EMPACT → cadre de coopération permettant de mettre en œuvre des priorités européennes communes
EMPACT ne constitue donc pas une composante d’Europol qui remplacerait les autorités nationales.
Europol est plutôt l’un des acteurs majeurs du mécanisme, aux côtés des États membres et des autres participants concernés.
Cette distinction est importante pour comprendre l’architecture européenne de sécurité intérieure.
Une coopération multidisciplinaire
L’une des particularités d’EMPACT réside dans son caractère multidisciplinaire et multi-acteurs.
La criminalité organisée ne concerne pas exclusivement les services de police.
Selon les phénomènes concernés, sa prévention et sa répression peuvent nécessiter l’intervention de services douaniers, judiciaires, fiscaux, administratifs, financiers ou chargés des frontières.
Le Conseil souligne précisément le caractère interservices, transfrontière et structuré de cette coopération.
Cette approche correspond à la manière dont fonctionnent de nombreuses organisations criminelles.
Un même réseau peut associer :
TRAFIC
↓
FLUX FINANCIERS ILLICITES
↓
BLANCHIMENT
↓
CORRUPTION
↓
UTILISATION D’INFRASTRUCTURES NUMÉRIQUES
La réponse institutionnelle doit donc être capable de faire dialoguer plusieurs catégories d’autorités.
De l’analyse stratégique à l’action coordonnée
EMPACT présente également un intérêt particulier parce qu’il établit une continuité entre plusieurs niveaux de coopération.
L’EU SOCTA fournit une évaluation des principales menaces.
Le Conseil définit ensuite les priorités politiques du cycle.
Ces priorités sont traduites dans des plans d’action opérationnels auxquels participent les autorités et organismes compétents.
On obtient ainsi une chaîne structurée :
ANALYSE DES MENACES
↓
DÉFINITION DES PRIORITÉS
↓
PLANIFICATION DES ACTIONS
↓
COOPÉRATION DES AUTORITÉS
↓
ACTIONS COORDONNÉES
EMPACT transforme ainsi des orientations stratégiques européennes en cadres de coopération opérationnelle, sans transférer aux institutions européennes l’ensemble des compétences exercées par les autorités nationales.
L’articulation entre coordination européenne et responsabilités nationales
EMPACT constitue un exemple particulièrement représentatif de l’équilibre recherché dans la coopération européenne de sécurité.
Le niveau européen permet d’identifier les menaces communes, de déterminer des priorités, d’organiser des mécanismes de coopération et de faciliter l’échange entre administrations.
Les États membres conservent néanmoins leurs propres organisations policières, douanières, administratives et judiciaires ainsi que leurs compétences opérationnelles.
Le fonctionnement peut être représenté ainsi :
PRIORITÉS EUROPÉENNES
↓
COORDINATION MULTINATIONALE
↓
AUTORITÉS NATIONALES COMPÉTENTES
↓
ACTIONS COORDONNÉES
Il s’agit donc davantage d’une intégration fonctionnelle que d’une centralisation institutionnelle.
Les administrations nationales peuvent être organisées différemment tout en participant aux mêmes mécanismes européens.
EMPACT dans l’architecture européenne de sécurité intérieure
EMPACT ne fonctionne pas isolément.
Il s’inscrit dans une architecture européenne plus large comprenant notamment les mécanismes d’échange d’informations, les agences européennes compétentes et les instruments de coopération policière et judiciaire.
Cette complémentarité est particulièrement importante.
Un mécanisme comme EMPACT permet d’organiser des priorités communes et des actions coordonnées, tandis que d’autres instruments européens peuvent faciliter les échanges d’informations, la coopération judiciaire ou le soutien analytique.
Il convient donc de ne pas considérer l’architecture européenne de sécurité comme une juxtaposition d’organismes indépendants.
Elle fonctionne davantage comme un ensemble de mécanismes spécialisés et complémentaires, dont les compétences et les responsabilités restent juridiquement distinctes.
Une évolution permanente face aux transformations de la criminalité
Le cycle 2026-2029 montre également l’importance prise par les transformations technologiques.
Le Conseil souligne que la criminalité grave et organisée se développe de plus en plus dans l’environnement numérique et que certaines évolutions sont accélérées par l’intelligence artificielle et d’autres technologies nouvelles.
Cette transformation impose une adaptation régulière des méthodes de coopération.
La lutte contre les réseaux criminels ne peut donc pas reposer uniquement sur des structures permanentes. Elle nécessite également des mécanismes capables d’adapter périodiquement les priorités européennes aux nouvelles formes de criminalité.
Le fonctionnement cyclique d’EMPACT répond précisément à cette logique.
Regards du SEEEI
Pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, EMPACT constitue un objet d’étude particulièrement intéressant.
Il permet d’observer comment une menace identifiée à l’échelle européenne peut conduire à la définition d’une priorité commune puis être traduite dans différents environnements institutionnels nationaux.
La grille d’analyse peut être représentée ainsi :
MENACE EUROPÉENNE IDENTIFIÉE
↓
PRIORITÉ EMPACT
↓
MÉCANISMES DE COOPÉRATION
↓
PARTICIPATION DES AUTORITÉS NATIONALES
↓
ORGANISATIONS NATIONALES DIFFÉRENTES
↓
MISE EN PERSPECTIVE EUROPÉENNE
Cette approche permet notamment d’étudier comment plusieurs États peuvent participer à une stratégie commune tout en conservant leurs propres structures administratives et opérationnelles.
EMPACT constitue ainsi un exemple concret de coordination européenne sans uniformisation des systèmes nationaux.
L’intérêt analytique ne réside donc pas uniquement dans les résultats opérationnels du mécanisme, mais également dans la manière dont celui-ci articule les niveaux européen et nationaux.
Conclusion
EMPACT constitue un mécanisme structurant de la coopération européenne contre la criminalité grave et organisée.
Sa particularité réside dans sa capacité à relier analyse des menaces, définition de priorités communes, coopération multidisciplinaire et participation des autorités nationales.
Le cycle 2026-2029 illustre cette logique en concentrant la coopération européenne autour de sept grandes catégories de menaces criminelles tout en les déclinant dans différents plans d’action opérationnels.
EMPACT ne constitue ni une force de police européenne ni une autorité supranationale chargée de conduire les enquêtes à la place des États.
Il représente plutôt une forme d’intégration fonctionnelle de la sécurité européenne : les États membres conservent leurs compétences opérationnelles et judiciaires tandis que le cadre européen permet d’identifier des priorités communes, de coordonner les acteurs et de structurer des actions conjointes.
Pour le SEEEI, EMPACT illustre ainsi l’un des principes essentiels de l’architecture européenne de sécurité intérieure :
IDENTIFIER ENSEMBLE → COORDONNER → COOPÉRER → AGIR SELON LES COMPÉTENCES DE CHACUN
Références institutionnelles principales
Les références institutionnelles à retenir pour cette publication sont :
- Conseil de l’Union européenne — Conclusions sur le renforcement d’EMPACT et les priorités de l’UE en matière de criminalité pour le cycle 2026-2029, 13 juin 2025 ;
- Conseil de l’Union européenne — Priorités européennes de lutte contre la criminalité 2026-2029 ;
- Europol — EMPACT 2026-2029 et cycle EMPACT.
EMPACT 2026-2029 — Europol
Priorités EMPACT 2026-2029 — Conseil de l’Union européenne
Lecture méthodologique SEEEI
Cette analyse repose sur l’examen des documents institutionnels relatifs au fonctionnement d’EMPACT, aux priorités européennes de lutte contre la criminalité grave et organisée et au cycle 2026-2029.
Elle s’inscrit dans la méthodologie du SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, fondée sur l’analyse de sources ouvertes et institutionnelles, l’étude des mécanismes européens et l’observation de leur articulation avec les compétences nationales.
Cette publication vise à éclairer les mécanismes de coopération et les équilibres institutionnels qui structurent la sécurité intérieure européenne. Elle n’a aucune vocation normative ou opérationnelle.
Transparence & compréhension citoyenne
EMPACT n’est pas une police européenne et ne remplace pas les services nationaux de police, de douane ou de justice.
Il constitue un cadre permettant aux États membres, aux institutions et agences européennes et, lorsque cela est pertinent, à d’autres partenaires de coordonner leurs actions autour de menaces criminelles considérées comme prioritaires.
Les enquêtes, interventions et poursuites demeurent exercées par les autorités compétentes conformément aux règles juridiques applicables.
La coopération européenne vise donc ici à renforcer la capacité collective à lutter contre des phénomènes criminels transfrontaliers tout en maintenant les responsabilités institutionnelles des États membres.
Les documents officiels relatifs à EMPACT sont accessibles auprès du Conseil de l’Union européenne et d’Europol.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
par Bénévole Expert | Oct 1, 2026 | Comprendre l’Union européenne, Travaux & Analyses
Introduction
La libre circulation au sein de l’espace Schengen s’accompagne de mécanismes permettant aux autorités compétentes des États participants de coopérer au-delà de leurs frontières nationales.
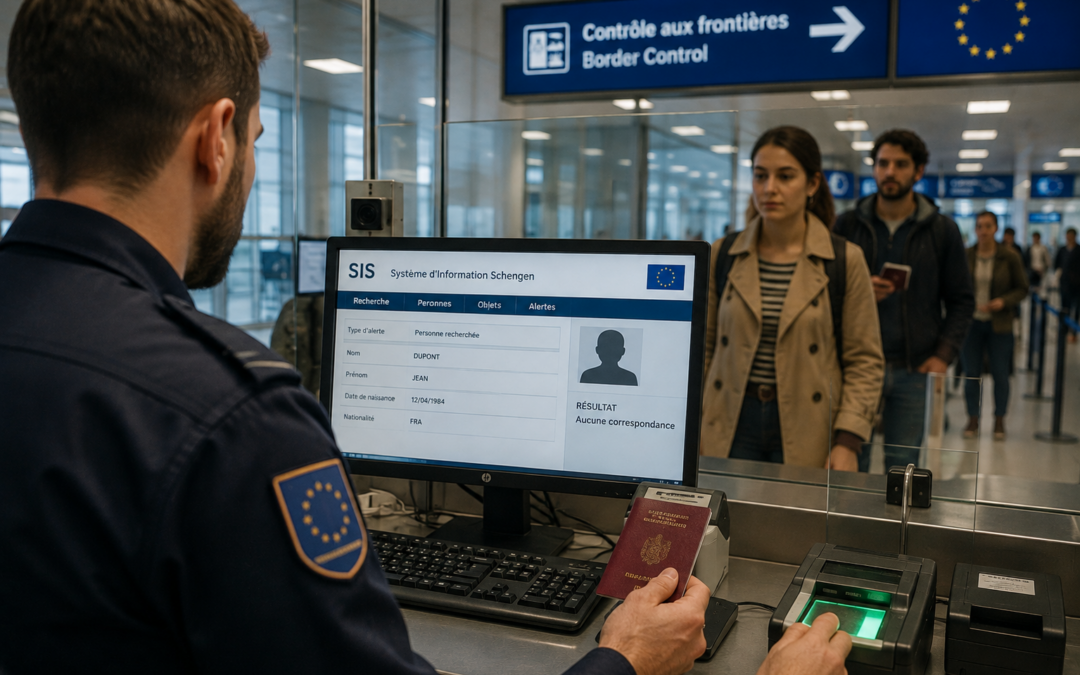
Parmi ces mécanismes, le Système d’information Schengen (SIS) occupe une place majeure.
Il permet aux autorités habilitées de consulter et d’introduire des signalements concernant certaines catégories de personnes et d’objets. Il constitue ainsi l’un des principaux instruments européens de partage d’informations dans les domaines du contrôle des frontières, de la coopération policière, de la coopération judiciaire et du retour.
Le SIS illustre particulièrement bien une caractéristique de la construction européenne en matière de sécurité :
UNE INFRASTRUCTURE COMMUNE → DES AUTORITÉS NATIONALES → DES RÈGLES EUROPÉENNES → UNE COOPÉRATION TRANSFRONTALIÈRE
Pour le SEEEI, son étude permet donc d’observer concrètement l’articulation entre mutualisation européenne de l’information et maintien des responsabilités nationales.
Un système au cœur de l’espace Schengen
Le SIS constitue l’une des mesures accompagnant le fonctionnement de l’espace Schengen et la suppression des contrôles systématiques aux frontières intérieures.
Le règlement relatif à la coopération policière et judiciaire le qualifie d’outil essentiel de l’acquis de Schengen et de mesure contribuant au maintien d’un niveau élevé de sécurité dans l’espace de liberté, de sécurité et de justice.
Son objectif n’est pas de créer un service européen disposant de compétences policières propres.
Il permet plutôt aux autorités compétentes des pays participants de disposer d’un environnement commun d’information, utilisable lorsqu’une situation relevant des catégories prévues par les textes est rencontrée.
Cette logique repose donc sur la circulation de l’information entre systèmes nationaux et infrastructure européenne.
Trois règlements pour encadrer le SIS
Le cadre juridique actuel repose principalement sur trois règlements adoptés en 2018 :
Règlement (UE) 2018/1861
→ vérifications aux frontières et signalements relatifs notamment au refus d’entrée ou de séjour.
Règlement (UE) 2018/1862
→ coopération policière et coopération judiciaire en matière pénale.
Règlement (UE) 2018/1860
→ utilisation du SIS pour les décisions de retour concernant des ressortissants de pays tiers en séjour irrégulier.
Ces trois textes organisent différents usages du même environnement informationnel européen.
Ils définissent également les responsabilités, les conditions d’accès, les catégories de signalements, la protection des données et les droits des personnes concernées.
Quelles informations peuvent être signalées ?
Le SIS n’est pas une base générale contenant indistinctement des informations sur les citoyens européens.
Il fonctionne à partir de catégories déterminées de signalements.
Celles-ci concernent notamment :
- les personnes recherchées aux fins d’arrestation ;
- les personnes disparues ;
- certaines personnes vulnérables ;
- les ressortissants de pays tiers faisant l’objet d’un refus d’entrée ou de séjour ;
- les décisions de retour ;
- certains objets recherchés ou à saisir.
Le système permet également, selon les catégories et conditions prévues par les textes, l’utilisation de photographies et de données biométriques telles que les empreintes digitales et palmaires.
Depuis la mise en service du SIS renouvelé en mars 2023, de nouvelles catégories de signalements et possibilités d’identification ont renforcé ses fonctionnalités.
Une architecture européenne et nationale
C’est une partie que j’ajouterais absolument, car elle correspond directement à votre nouvelle méthodologie SEEEI.
Le fonctionnement du SIS repose sur plusieurs niveaux.
SIS CENTRAL
↕
SYSTÈMES NATIONAUX SIS
↕
AUTORITÉS NATIONALES HABILITÉES
↕
UTILISATEURS AUTORISÉS
Le niveau européen permet le fonctionnement commun de l’infrastructure.
Les États participants disposent de leurs propres composantes nationales et restent responsables de différentes opérations réalisées sur leurs données et signalements conformément au droit applicable.
Cette architecture est essentielle à comprendre : le SIS mutualise l’accès à certaines informations sans supprimer les responsabilités nationales.
Le rôle d’eu-LISA
La gestion opérationnelle du système central relève d’eu-LISA, l’Agence de l’Union européenne chargée de la gestion opérationnelle de plusieurs systèmes d’information à grande échelle dans l’espace de liberté, de sécurité et de justice.
Cela ne signifie pas qu’eu-LISA décide quelles personnes doivent faire l’objet d’un signalement.
Cette distinction est fondamentale :
eu-LISA → fonctionnement technique européen
États participants → signalements et responsabilités nationales
Autorités habilitées → consultation et actions prévues par le droit
Le SIS constitue donc un exemple particulièrement intéressant de séparation entre gestion technique européenne et utilisation opérationnelle par les autorités compétentes.
Les bureaux SIRENE : compléter le signalement par la coopération humaine
Le fonctionnement du SIS ne repose pas uniquement sur l’informatique.
Chaque État participant dispose d’un bureau SIRENE chargé des échanges d’informations supplémentaires associés aux signalements.
Lorsqu’un signalement nécessite des précisions ou une coordination entre autorités nationales, ces bureaux constituent un point essentiel de coopération.
On obtient donc une architecture associant :
SIS → information structurée
SIRENE → informations supplémentaires et coordination
AUTORITÉS NATIONALES → action dans le cadre de leurs compétences
Cette combinaison entre système numérique et coopération institutionnelle constitue l’une des caractéristiques importantes du modèle Schengen.
La qualité de l’information comme condition d’efficacité
L’efficacité du SIS dépend directement de la qualité des informations qu’il contient.
La Commission souligne notamment l’importance de l’exactitude, de la qualité et de l’exhaustivité des données permettant l’identification.
Une infrastructure commune ne peut donc être efficace que si les différents participants respectent des exigences communes de qualité et de mise à jour.
Cela fait apparaître une logique importante pour le SEEEI :
QUALITÉ NATIONALE DE L’INFORMATION
↓
FIABILITÉ DU SYSTÈME COMMUN
↓
EFFICACITÉ DE LA COOPÉRATION EUROPÉENNE
La performance d’un dispositif européen dépend ainsi également de la qualité de son alimentation et de son utilisation au niveau national.
Protection des données et droits fondamentaux
La puissance d’un système d’information de cette nature implique nécessairement des garanties importantes.
Les règlements encadrent notamment les conditions d’accès, la conservation et le traitement des données ainsi que les responsabilités des acteurs concernés.
Les personnes disposent également, dans les conditions prévues par le droit applicable, de droits concernant les données les concernant.
Cette dimension ne doit pas être considérée comme extérieure au fonctionnement du SIS.
Elle participe directement à son équilibre :
EFFICACITÉ OPÉRATIONNELLE ↔ PROTECTION DES DROITS
Le développement de capacités européennes d’échange d’informations suppose donc simultanément des mécanismes de contrôle, de responsabilité et de protection des données.
Lecture nationale : comment le système européen arrive-t-il jusqu’au terrain ?
C’est ici que votre article peut véritablement se distinguer d’une simple présentation institutionnelle du SIS.
Une information européenne n’est utile que si elle peut être correctement intégrée aux procédures nationales.
Le fonctionnement peut être lu selon une chaîne :
SIGNALISATION PAR UN ÉTAT
↓
SIS
↓
CONSULTATION DANS UN AUTRE ÉTAT
↓
RÉSULTAT POSITIF / HIT
↓
ÉCHANGE SIRENE SI NÉCESSAIRE
↓
ACTION DE L’AUTORITÉ NATIONALE COMPÉTENTE
Le SIS constitue donc une interface entre plusieurs systèmes nationaux de sécurité et de justice.
Il ne remplace pas leurs procédures.
Il permet à une information introduite conformément au cadre applicable dans un État participant d’être disponible pour les autorités habilitées des autres États.
Regards du SEEEI : comparer les interfaces nationales
Le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels peut utiliser le SIS comme cas d’étude de la coopération informationnelle européenne.
La méthodologie peut s’organiser autour de cinq niveaux :
1 — CADRE JURIDIQUE EUROPÉEN
↓
2 — INFRASTRUCTURE COMMUNE
↓
3 — ORGANISATION NATIONALE
↓
4 — INTERFACE ENTRE LE NATIONAL ET L’EUROPÉEN
↓
5 — ANALYSE COMPARATIVE ENTRE PAYS
À mesure que l’ADESS développera ses implantations nationales, le SEEEI pourra ainsi étudier, exclusivement à partir d’informations publiques, la manière dont les différents États organisent institutionnellement leur participation aux mécanismes européens.
L’objectif n’est évidemment ni d’étudier les accès techniques au SIS, ni ses vulnérabilités, ni les informations non publiques qu’il contient.
L’analyse porte sur l’architecture institutionnelle, juridique et organisationnelle accessible publiquement.
Une infrastructure commune sans centralisation des compétences
Le SIS permet finalement de comprendre une caractéristique importante de la coopération européenne.
L’Union peut développer une infrastructure informationnelle fortement intégrée sans pour autant transférer l’ensemble des compétences opérationnelles à une autorité européenne unique.
On retrouve ainsi :
RÈGLES COMMUNES
+
INFRASTRUCTURE EUROPÉENNE
+
RESPONSABILITÉS NATIONALES
+
COOPÉRATION TRANSFRONTALIÈRE
C’est précisément cet équilibre qui fait du SIS un objet particulièrement intéressant pour l’analyse du SEEEI.
Conclusion
Le Système d’information Schengen constitue bien davantage qu’une base informatique partagée.
Il représente une architecture européenne de coopération informationnelle reliant des autorités nationales autour de règles, de catégories de signalements et d’une infrastructure communes.
Son fonctionnement repose cependant sur une répartition précise des responsabilités : l’infrastructure permet la circulation de l’information tandis que les États et leurs autorités compétentes conservent leurs responsabilités dans l’introduction des signalements et les actions qui en découlent.
Le SIS illustre ainsi un modèle caractéristique de l’intégration européenne en matière de sécurité :
MUTUALISER L’INFORMATION SANS UNIFORMISER LES COMPÉTENCES NATIONALES.
Pour le SEEEI, il constitue donc un excellent cas d’étude des interfaces entre architectures nationales et mécanismes européens.
Lecture méthodologique SEEEI
Cette analyse repose exclusivement sur des sources ouvertes et institutionnelles, notamment les règlements européens encadrant le SIS et les informations publiées par les institutions de l’Union.
Elle vise à expliquer l’architecture juridique et institutionnelle du système et son articulation avec les niveaux nationaux. Elle n’aborde ni les données contenues dans le SIS, ni ses modalités techniques sensibles, ni les procédures opérationnelles non publiques.
Références institutionnelles principales
Je conserverais vos trois règlements, mais avec leur objet exact :
- Règlement (UE) 2018/1860 — retour des ressortissants de pays tiers en séjour irrégulier.
- Règlement (UE) 2018/1861 — SIS dans le domaine des vérifications aux frontières.
- Règlement (UE) 2018/1862 — SIS dans le domaine de la coopération policière et judiciaire en matière pénale.
Présentation officielle du SIS — Commission européenne
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
Transparence & compréhension citoyenne
Le SIS n’est pas un fichier policier européen autonome géré indépendamment des États. Il constitue un système commun permettant aux autorités habilitées des pays participants d’échanger et de consulter certaines catégories de signalements prévues par le droit européen. Son utilisation est encadrée par des règles relatives à l’accès, à la protection des données et aux droits des personnes.
par Bénévole Expert | Sep 1, 2026 | Comprendre l’Union européenne, Travaux & Analyses
Introduction
La transformation numérique des administrations, des entreprises, des infrastructures critiques et des services essentiels a profondément modifié l’environnement de sécurité européen.
Cyberattaques, rançongiciels, vulnérabilités des chaînes d’approvisionnement, opérations hybrides ou attaques contre des infrastructures essentielles peuvent désormais produire des conséquences dépassant largement le domaine informatique.
Dans cet environnement, ENISA — l’Agence de l’Union européenne pour la cybersécurité — occupe une position structurante.
Son rôle ne consiste pas à devenir une autorité européenne se substituant aux capacités nationales. ENISA contribue à atteindre un niveau commun élevé de cybersécurité dans l’Union, en soutenant les États membres ainsi que les institutions, organes et organismes européens et en constituant un point de référence en matière de conseil et d’expertise.
Son évolution permet également d’observer une caractéristique importante de la construction européenne : la recherche d’une capacité collective de résilience reposant sur l’articulation de dispositifs nationaux et européens.
Du Cybersecurity Act à NIS2
Le cadre institutionnel d’ENISA repose principalement sur le règlement (UE) 2019/881, généralement désigné sous le nom de Cybersecurity Act.
Celui-ci a notamment établi un mandat permanent pour l’agence et renforcé son rôle dans l’écosystème européen de cybersécurité.
Cette architecture a ensuite été complétée par la directive (UE) 2022/2555 — NIS2, entrée en vigueur en janvier 2023.
NIS2 renforce notamment les exigences européennes en matière de gestion des risques, de signalement des incidents, de sécurité des chaînes d’approvisionnement et de coopération entre États membres. Son champ d’application concerne également davantage de secteurs de l’économie et de la société.
Il faut donc comprendre ENISA non isolément, mais au sein d’un ensemble plus large :
CYBERSECURITY ACT → ENISA
NIS2 → exigences + coopération
CSIRTs NETWORK → coopération technique
EU-CyCLONe → gestion des crises cyber à grande échelle
Une architecture européenne fondée sur les réseaux nationaux
La cybersécurité européenne ne repose pas sur la création d’un « cyber-service européen » unique.
Elle s’appuie largement sur les autorités et capacités nationales, reliées par différents mécanismes de coopération européens.
Le CSIRTs Network rassemble les CSIRT désignés par les États membres ainsi que CERT-EU. Il vise notamment à développer la confiance entre les États et à favoriser une coopération opérationnelle rapide et efficace.
ENISA assure son secrétariat et soutient activement la coopération et la coordination entre ses membres.
L’architecture peut donc être représentée simplement :
CAPACITÉS NATIONALES
↓
CSIRT NATIONAUX
↕
CSIRTs NETWORK + ENISA
↕
COOPÉRATION EUROPÉENNE
Il ne s’agit pas de remplacer les structures nationales, mais de leur permettre de coopérer dans un environnement où les incidents numériques franchissent très facilement les frontières.
EU-CyCLONe et les crises cyber majeures
NIS2 a également formalisé EU-CyCLONe — European Cyber Crises Liaison Organisation Network.
Ce réseau rassemble les représentants des autorités nationales chargées de la gestion des crises cyber.
Il intervient au niveau opérationnel afin notamment de développer une compréhension commune des situations et de soutenir la gestion coordonnée des incidents et crises de cybersécurité de grande ampleur.
ENISA en assure le secrétariat et fournit des infrastructures, outils et moyens permettant les échanges et la coopération.
Il est utile de distinguer :
CSIRTs NETWORK → dimension principalement technique
EU-CyCLONe → coordination opérationnelle des crises majeures
NIVEAU POLITIQUE → décisions et coordination institutionnelle
Cette organisation montre que la cybersécurité européenne est progressivement devenue une architecture multiniveau de gestion des risques et des crises.
Prévention, préparation et réponse
Le rôle d’ENISA ne se limite donc plus à produire des recommandations.
L’agence contribue notamment aux exercices de gestion de crise, aux formations, à la préparation des États membres, à la connaissance de la situation cyber et au fonctionnement des mécanismes européens de coopération.
Elle fournit également des infrastructures permettant aux acteurs concernés d’échanger de manière sécurisée des informations relatives aux incidents et menaces.
Son positionnement peut être résumé autour de quatre fonctions :
ANTICIPER → PRÉPARER → COORDONNER → RENFORCER LES CAPACITÉS
Les autorités nationales restent cependant des acteurs essentiels de la prévention et de la réponse aux incidents.
Une nouvelle dimension : la solidarité cyber européenne
Votre ancien article s’arrête essentiellement à NIS2. Il faut maintenant ajouter le Cyber Solidarity Act.
Le règlement (UE) 2025/38, dit Cyber Solidarity Act, est entré en vigueur en 2025. Il vise à renforcer les capacités européennes de détection, de préparation et de réponse aux cybermenaces et incidents.
Cette évolution est importante pour comprendre la trajectoire européenne.
On passe progressivement :
COOPÉRATION
↓
RÉSILIENCE
↓
GESTION COORDONNÉE DES CRISES
↓
SOLIDARITÉ EUROPÉENNE
L’objectif reste cependant de renforcer les capacités collectives, et non de supprimer les responsabilités nationales.
Les différences nationales : un enjeu central
Tous les États membres sont concernés par le même environnement juridique européen, mais leurs architectures nationales de cybersécurité ne sont pas nécessairement identiques.
Les administrations compétentes, les mécanismes de coordination, les stratégies nationales, les capacités techniques, les structures de réponse aux incidents et les modèles de gouvernance peuvent différer.
Le cadre européen doit donc fonctionner avec plusieurs architectures nationales.
Cela peut être représenté ainsi :
FRANCE ─┐
ALLEMAGNE ─┤
ITALIE ─┤ → CADRE EUROPÉEN → ENISA / NIS2 / RÉSEAUX EUROPÉENS
ESPAGNE ─┤
AUTRES ÉTATS ─┘
Cette diversité constitue précisément un objet d’étude pour le SEEEI.
Lecture comparative du SEEEI
Le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels peut étudier la cybersécurité européenne selon une méthode reposant sur plusieurs niveaux :
1 — ÉTUDIER LE CADRE EUROPÉEN
↓
2 — ÉTUDIER L’ARCHITECTURE NATIONALE
↓
3 — IDENTIFIER LES INTERFACES AVEC L’UE
↓
4 — COMPARER LES MODÈLES NATIONAUX
↓
5 — METTRE EN PERSPECTIVE LES ÉQUILIBRES EUROPÉENS
Dans les pays où ADESS disposera progressivement d’implantations, les analyses nationales pourront ainsi documenter les organisations et mécanismes propres au pays concerné.
Les travaux pourront ensuite être rapprochés afin d’identifier des convergences, différences organisationnelles et mécanismes d’articulation avec le niveau européen.
Cette analyse doit rester fondée exclusivement sur des sources ouvertes et institutionnelles. Elle ne porte ni sur les vulnérabilités techniques non publiques, ni sur les capacités sensibles des États, ni sur les systèmes opérationnels protégés.
Une complémentarité, pas une substitution
Le SEEEI n’est :
- ni une autorité de cybersécurité ;
- ni un CSIRT ;
- ni un centre opérationnel de réponse aux incidents ;
- ni un mécanisme européen d’échange d’informations sensibles.
Son rôle est documentaire, méthodologique, analytique et comparatif.
L’objectif consiste à faciliter la compréhension de l’organisation européenne de la cybersécurité et de son articulation avec les différents modèles nationaux.
Cette position garantit la complémentarité du dispositif ADESS avec les institutions publiques existantes.
Conclusion
ENISA illustre particulièrement bien la transformation de la coopération européenne en matière de sécurité.
L’Union ne construit pas nécessairement une administration unique destinée à remplacer les systèmes nationaux. Elle développe plutôt une architecture permettant à différentes capacités nationales de coopérer, partager des informations, se préparer et coordonner leurs réponses lorsque les risques dépassent les frontières nationales.
NIS2, le CSIRTs Network, EU-CyCLONe et les nouveaux mécanismes européens de solidarité cyber renforcent progressivement cette architecture.
Pour le SEEEI, l’étude d’ENISA ouvre donc naturellement une nouvelle phase d’analyse :
CADRE EUROPÉEN + ORGANISATIONS NATIONALES + COMPARAISON = COMPRÉHENSION DES ÉQUILIBRES EUROPÉENS
Références institutionnelles principales
Règlement (UE) 2019/881 — Cybersecurity Act ; directive (UE) 2022/2555 — NIS2 ; règlement (UE) 2025/38 — Cyber Solidarity Act ; documentation institutionnelle ENISA sur le CSIRTs Network et EU-CyCLONe.
ENISA — site institutionnel
Cybersecurity Act — EUR-Lex
Cyber Solidarity Act — EUR-Lex
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
Transparence & compréhension citoyenne
ENISA n’est pas une autorité européenne se substituant aux organismes nationaux de cybersécurité. L’agence soutient les États membres, facilite la coopération européenne et contribue à la préparation et à la gestion coordonnée des incidents et crises cyber. Les responsabilités nationales et les compétences des autorités désignées par les États membres demeurent au cœur du dispositif européen.
par Bénévole Expert | Août 15, 2026 | Comprendre l’Union européenne, Travaux & Analyses
Depuis le début des années 2000, la manière dont l’Union européenne appréhende sa sécurité s’est progressivement transformée.
La Stratégie européenne de sécurité de 2003 répondait à un environnement marqué notamment par le terrorisme, la prolifération des armes de destruction massive, les conflits régionaux, les États fragiles et la criminalité organisée.
En 2016, la Stratégie globale de l’Union européenne a introduit une lecture plus large de l’environnement international, accordant notamment une place importante à la résilience et à la capacité de l’Union à protéger ses intérêts.
En 2022, la Boussole stratégique pour la sécurité et la défense a cherché à renforcer la capacité de l’Union et de ses États membres à agir dans un environnement stratégique profondément dégradé.
En 2026, une nouvelle étape est en préparation.
Le Parlement européen indique qu’une nouvelle stratégie européenne de sécurité est attendue au troisième trimestre 2026. Elle devrait proposer une vision de long terme intégrant notamment défense, sécurité, résilience, souveraineté technologique, sécurité économique, chaînes d’approvisionnement et partenariats.
L’intérêt de cette future stratégie ne réside donc pas seulement dans l’ajout de nouvelles priorités.
Elle pose une question plus fondamentale :
Comment la conception européenne de la sécurité évolue-t-elle lorsque les frontières entre défense, économie, technologie, résilience et sécurité intérieure deviennent moins étanches ?
C’est cette évolution doctrinale que cet article propose d’examiner.
1. 2003 : identifier les grandes menaces
La première Stratégie européenne de sécurité, adoptée en 2003, constitue une étape structurante dans la formulation d’une vision stratégique commune.
Le contexte est alors très différent de celui de 2026.
La réflexion européenne se concentre notamment sur plusieurs grandes catégories de menaces : terrorisme, prolifération des armes de destruction massive, conflits régionaux, déliquescence des États et criminalité organisée.
La sécurité est déjà envisagée au-delà de la seule défense territoriale.
Mais l’environnement technologique, économique et géopolitique n’a pas encore connu les transformations qui marqueront les deux décennies suivantes.
Cette première étape peut être résumée ainsi :
IDENTIFIER LES MENACES
↓
DÉVELOPPER UNE VISION STRATÉGIQUE COMMUNE
↓
RENFORCER LA CAPACITÉ EUROPÉENNE À Y RÉPONDRE
2. 2016 : la résilience entre dans la réflexion stratégique
Treize ans plus tard, la Stratégie globale de l’Union européenne de 2016 intervient dans un environnement profondément différent.
Les crises aux frontières de l’Europe, les transformations géopolitiques et l’instabilité du voisinage conduisent l’Union à développer une approche davantage fondée sur la résilience, la coopération et la protection de ses intérêts.
La sécurité n’est plus seulement pensée à partir de menaces clairement identifiées.
Elle est également envisagée à travers la capacité des États, des sociétés et des partenaires à résister aux crises et aux déstabilisations.
Cette évolution constitue une étape conceptuelle importante :
2003
« Quelles sont les principales menaces ? »
↓
2016
« Comment renforcer notre capacité collective à évoluer dans un environnement instable ? »
La notion de sécurité commence ainsi à s’élargir.
3. 2022 : renforcer la capacité d’action
La Boussole stratégique, adoptée en mars 2022, poursuit cette transformation dans le domaine de la sécurité et de la défense.
Elle organise son approche autour de quatre dimensions :
agir,
sécuriser,
investir,
coopérer.
La guerre menée par la Russie contre l’Ukraine donne à cette réflexion une urgence nouvelle.
L’enjeu n’est plus seulement d’analyser les risques ou d’améliorer la résilience.
Il devient également nécessaire de renforcer les capacités, la préparation et la capacité d’action de l’Union et de ses États membres.
La séquence stratégique peut alors être représentée de manière simplifiée :
2003 — IDENTIFIER
↓
2016 — RÉSISTER
↓
2022 — AGIR
↓
2026 — ARTICULER ?
Le point d’interrogation est volontaire : au 28 août 2026, le document annoncé n’a pas encore été présenté sous sa forme définitive.
4. Pourquoi une nouvelle stratégie en 2026 ?
Depuis 2022, l’environnement stratégique européen a encore évolué.
Le briefing du Parlement européen du 7 juillet 2026 identifie notamment :
- la guerre menée par la Russie contre l’Ukraine ;
- l’intensification de la compétition géopolitique ;
- les menaces hybrides ;
- les cyberattaques ;
- la coercition économique ;
- les pressions sur la résilience européenne ;
- les enjeux touchant la base industrielle de défense.
Mais l’élément déterminant n’est pas simplement l’accumulation de menaces.
C’est leur interdépendance croissante.
Une décision économique peut avoir des conséquences stratégiques.
Une dépendance technologique peut devenir une vulnérabilité de sécurité.
Une perturbation logistique peut affecter des capacités industrielles.
Une crise internationale peut avoir des répercussions sur l’énergie, les infrastructures, les chaînes d’approvisionnement ou la sécurité intérieure.
La question stratégique devient donc moins :
« Dans quelle catégorie classer cette menace ? »
et davantage :
« Comment comprendre et traiter les interactions entre plusieurs dimensions de la sécurité ? »
5. Vers une conception plus globale de la sécurité
C’est probablement la transformation centrale à observer.
Pendant longtemps, les politiques européennes concernant la défense, la sécurité intérieure, l’économie, l’industrie, l’énergie ou le numérique pouvaient être étudiées comme des domaines relativement distincts.
Cette séparation devient progressivement plus difficile.
Le Parlement européen indique que la future stratégie devrait chercher à intégrer dans une vision cohérente de long terme :
défense,
sécurité,
résilience,
souveraineté technologique,
sécurité économique et des chaînes d’approvisionnement,
et partenariats internationaux.
Cela ne signifie pas que toutes ces politiques vont fusionner.
Il s’agit plutôt de reconnaître qu’elles peuvent désormais produire des effets les unes sur les autres.
DÉFENSE
↕
TECHNOLOGIE
↕
ÉCONOMIE
↕
RÉSILIENCE
↕
SÉCURITÉ
↕
PARTENARIATS
La nouveauté réside donc moins dans chacun de ces domaines pris séparément que dans leur mise en cohérence stratégique.
6. De la sécurité sectorielle à la sécurité systémique
Cette évolution permet d’introduire une distinction utile.
Une approche sectorielle cherche principalement à répondre à une problématique dans son propre domaine.
Une approche systémique cherche également à comprendre les interactions et dépendances entre plusieurs domaines.
Prenons un exemple volontairement général.
Une dépendance technologique peut sembler relever principalement de la politique industrielle.
Mais si cette technologie devient indispensable à des capacités militaires, à des infrastructures essentielles ou à des systèmes de communication, elle acquiert également une dimension de sécurité.
De la même manière, une dépendance économique peut devenir stratégique lorsqu’elle réduit fortement la capacité d’action d’un État ou de l’Union.
La conception européenne de la sécurité tend donc progressivement vers :
MENACE
↓
VULNÉRABILITÉ
↓
DÉPENDANCE
↓
INTERDÉPENDANCE
↓
RÉSILIENCE
↓
CAPACITÉ D’ACTION
Cette chaîne est différente de celle utilisée dans notre article sur les infrastructures critiques : ici, elle sert à expliquer l’évolution d’une doctrine stratégique, et non la continuité d’un service essentiel.
7. La sécurité intérieure entre dans cette réflexion globale
La préparation de la stratégie ne concerne pas uniquement les ministres de la défense ou les affaires étrangères.
Lors du Conseil Justice et affaires intérieures du 4 juin 2026, les ministres ont discuté des dimensions de sécurité intérieure qui devraient être reflétées dans la future stratégie européenne.
Ils ont notamment soutenu :
- une meilleure prise en compte des considérations de sécurité dans les politiques et législations européennes ;
- une coopération structurée entre acteurs de la sécurité ;
- l’amélioration des échanges sécurisés d’informations ;
- le renforcement de la dimension extérieure dans la lutte contre le terrorisme et la criminalité organisée.
Ce point est particulièrement révélateur.
La future stratégie pourrait contribuer à rapprocher davantage deux univers traditionnellement étudiés séparément :
SÉCURITÉ EXTÉRIEURE
↕
SÉCURITÉ INTÉRIEURE
Une menace extérieure peut produire des conséquences intérieures.
Inversement, des phénomènes relevant de la sécurité intérieure peuvent posséder des ramifications internationales.
8. La présidence irlandaise et la poursuite des travaux
Depuis le 1er juillet 2026, l’Irlande exerce la présidence du Conseil de l’Union européenne.
La sécurité constitue l’un de ses trois grands axes, aux côtés de la compétitivité et des valeurs européennes.
Le 7 juillet 2026, le Taoiseach Micheál Martin a confirmé devant le Parlement européen que la présidence irlandaise entendait faire avancer les travaux sur la nouvelle stratégie européenne de sécurité.
Il a notamment évoqué le développement des capacités de défense, la résilience face aux menaces hybrides ainsi que les dimensions maritime et cyber de la sécurité européenne.
Il faut toutefois conserver une distinction essentielle :
ces éléments renseignent sur les travaux préparatoires et les priorités politiques ; ils ne permettent pas encore de présumer du contenu exact du document définitif.
9. Ce que cet article ne cherche volontairement pas à traiter
Cette précision éditoriale est importante pour éviter les répétitions dans la série ADESS.
Cet article n’a pas vocation à expliquer en détail :
- le fonctionnement des dispositifs européens de cybersécurité ;
- la directive CER et la résilience des entités critiques ;
- les mécanismes de lutte contre les menaces hybrides ;
- Europol, Eurojust ou eu-LISA ;
- l’interopérabilité des systèmes d’information ;
- les stratégies nationales de sécurité ;
- la répartition détaillée des compétences entre l’Union et les États.
Ces sujets disposent ou disposeront de publications spécifiques.
Ici, l’objet est différent :
COMPRENDRE COMMENT ÉVOLUE LA CONCEPTION EUROPÉENNE DE LA SÉCURITÉ.
Cette séparation éditoriale permet d’éviter que chaque article transversal reproduise les mêmes développements.
10. Une stratégie ne signifie pas une politique unique
Une stratégie européenne de sécurité plus globale ne signifie pas nécessairement que toutes les politiques concernées seront regroupées dans une autorité ou un dispositif unique.
Il faut distinguer :
COHÉRENCE STRATÉGIQUE
≠
FUSION INSTITUTIONNELLE
Des domaines peuvent être intégrés dans une même réflexion stratégique tout en conservant :
- leurs bases juridiques ;
- leurs institutions ;
- leurs instruments ;
- leurs budgets ;
- leurs responsabilités nationales et européennes.
Cette distinction sera essentielle lors de la publication du document définitif.
Il faudra examiner non seulement ce que la stratégie considère comme relevant de la sécurité, mais aussi comment elle prévoit d’articuler ces différentes dimensions.
11. Ce qu’il faudra observer dans le document définitif
Lorsque la nouvelle stratégie sera publiée, son analyse pourra être organisée autour de cinq questions simples.
Première question : quel périmètre de sécurité retient-elle ?
Défense, sécurité intérieure, économie, technologie, résilience et autres dimensions seront-elles réellement intégrées dans une même doctrine ?
Deuxième question : quelles menaces considère-t-elle comme prioritaires ?
La hiérarchie retenue permettra de mesurer l’évolution par rapport aux cadres de 2003, 2016 et 2022.
Troisième question : quelles dépendances stratégiques identifie-t-elle ?
Cette dimension permettra d’évaluer la place accordée à la technologie, à l’industrie, aux approvisionnements et à la sécurité économique.
Quatrième question : quelle capacité d’action recherche-t-elle ?
Une stratégie n’a pas seulement vocation à décrire l’environnement. Elle doit orienter l’action.
Cinquième question : comment s’articule-t-elle avec les cadres existants ?
Il faudra notamment éviter de considérer la nouvelle stratégie comme remplaçant automatiquement l’ensemble des politiques et instruments antérieurs.
Regards du SEEEI
Pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, l’intérêt principal de cette nouvelle stratégie réside dans la possibilité d’observer l’évolution du périmètre même de la sécurité européenne.
La grille d’analyse proposée est donc volontairement différente de celle employée dans les autres articles :
2003
environnement stratégique et menaces
↓
2016
intérêts, voisinage et résilience
↓
2022
capacité d’action, sécurité et défense
↓
2026
vers une articulation plus globale des dimensions de sécurité ?
Le SEEEI pourra ensuite comparer :
CONTENU ATTENDU
↓
CONTENU EFFECTIVEMENT PUBLIÉ
↓
ÉVOLUTION PAR RAPPORT AUX CADRES ANTÉRIEURS
↓
CONSÉQUENCES INSTITUTIONNELLES ET STRATÉGIQUES
L’objectif n’est pas de déterminer quelle stratégie l’Union devrait adopter.
Il est de documenter l’évolution de sa conception de la sécurité à partir de sources institutionnelles ouvertes.
Conclusion
La préparation d’une nouvelle stratégie européenne de sécurité constitue moins l’apparition d’un nouveau domaine que l’aboutissement provisoire d’une évolution engagée depuis plus de vingt ans.
La trajectoire peut être schématiquement résumée ainsi :
2003 — IDENTIFIER LES MENACES
↓
2016 — RENFORCER LA RÉSILIENCE
↓
2022 — DÉVELOPPER LA CAPACITÉ D’ACTION
↓
2026 — RECHERCHER UNE COHÉRENCE STRATÉGIQUE PLUS GLOBALE
Références institutionnelles principales
- Stratégie européenne de sécurité — 2003
- Stratégie globale de l’Union européenne — 2016
- Boussole stratégique pour la sécurité et la défense — 2022
- Parlement européen / EPRS — New European security strategy, 7 juillet 2026
- Conseil Justice et affaires intérieures — 4 juin 2026
- Présidence irlandaise du Conseil de l’Union européenne — programme et priorités de sécurité 2026
Lecture méthodologique SEEEI
Cette analyse s’inscrit dans les travaux du SEEEI et repose exclusivement sur des sources institutionnelles ouvertes.
Elle adopte une approche diachronique, consistant à comparer l’évolution des principaux cadres stratégiques européens dans le temps.
L’analyse distingue volontairement la doctrine stratégique générale des dispositifs sectoriels relatifs à la cybersécurité, aux infrastructures critiques, aux systèmes d’information, à la coopération policière ou à la gestion des crises.
Cette séparation méthodologique vise à éviter de confondre :
VISION STRATÉGIQUE
avec
POLITIQUES SECTORIELLES ET INSTRUMENTS DE MISE EN ŒUVRE.
Transparence & compréhension citoyenne
Une stratégie européenne de sécurité n’est pas en elle-même une nouvelle institution, une force de sécurité ou une administration européenne.
Elle constitue avant tout un cadre d’orientation stratégique.
Elle peut influencer la manière dont plusieurs politiques sont coordonnées ou développées, mais son existence ne signifie pas que les compétences nationales de sécurité disparaissent.
Enfin, à la date de rédaction de cette version, le document définitif annoncé pour le troisième trimestre 2026 n’est pas encore la base de cette analyse. Le contenu présenté ici repose donc sur les informations préparatoires officiellement disponibles.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
par Bénévole Expert | Août 1, 2026 | Comprendre l’Union européenne, Travaux & Analyses
La coopération européenne en matière de sécurité ne dépend pas uniquement des institutions, des systèmes d’information ou des mécanismes opérationnels.
Elle dépend également d’un facteur beaucoup plus humain : la capacité des professionnels de différents États à comprendre les mêmes instruments, développer des compétences compatibles et travailler ensemble.
C’est dans cette dimension qu’intervient CEPOL — l’Agence de l’Union européenne pour la formation des services répressifs.
Son rôle consiste à soutenir, développer, mettre en œuvre et coordonner des activités de formation destinées aux agents des services répressifs.
CEPOL n’est donc ni une force de police européenne, ni une autorité d’enquête.
Sa fonction peut être résumée ainsi :
BESOINS DE FORMATION
↓
APPRENTISSAGE
↓
COMPÉTENCES
↓
CONNAISSANCE MUTUELLE
↓
CULTURE PROFESSIONNELLE COMMUNE
↓
CAPACITÉ À COOPÉRER
C’est cette dimension humaine de la coopération européenne que cet article propose d’examiner.
1. Une agence européenne consacrée à la formation
CEPOL est régie par le règlement (UE) 2015/2219.
Son mandat concerne la formation des agents des services répressifs.
Le règlement couvre notamment les personnels de police, des douanes et d’autres services compétents définis par les États membres.
L’agence contribue notamment à développer la connaissance :
- des instruments européens et internationaux de coopération ;
- des institutions et agences concernées ;
- des mécanismes d’échange d’informations ;
- des problématiques de criminalité transfrontalière ;
- des pratiques et environnements professionnels des autres États.
CEPOL intervient ainsi en amont de l’action opérationnelle.
CEPOL FORME
CEPOL MET EN RELATION
CEPOL DIFFUSE DES CONNAISSANCES
mais
CEPOL N’ENQUÊTE PAS ET N’INTERVIENT PAS À LA PLACE DES SERVICES NATIONAUX
Cette distinction est essentielle pour comprendre sa place dans l’architecture européenne.
2. Former pour permettre la coopération
Un mécanisme européen peut être juridiquement bien conçu et techniquement performant.
Il ne sera réellement utile que si les professionnels concernés savent :
qu’il existe,
dans quelles conditions l’utiliser,
comment l’utiliser,
et avec quels interlocuteurs coopérer.
La formation constitue donc une condition pratique de la coopération.
INSTRUMENT EUROPÉEN
CONNAISSANCE
COMPÉTENCE
RÉSEAU PROFESSIONNEL
↓
CAPACITÉ À COOPÉRER
C’est ce qui distingue CEPOL des agences principalement orientées vers les fonctions opérationnelles, judiciaires ou techniques.
Son objet central est le développement des compétences humaines.
3. Une dimension européenne complémentaire des formations nationales
CEPOL ne remplace pas les écoles nationales de police, de douane ou les autres organismes nationaux de formation.
Les États membres conservent leurs propres :
- cursus ;
- écoles ;
- doctrines ;
- procédures ;
- cadres juridiques ;
- méthodes professionnelles.
La formation européenne intervient lorsqu’une compétence nécessite une compréhension dépassant le cadre d’un seul État.
FORMATION NATIONALE
compétences, procédures et environnement propres au pays
FORMATION EUROPÉENNE
enjeux transfrontaliers, instruments communs et coopération
=
COMPLÉMENTARITÉ
L’objectif n’est donc pas nécessairement de rendre toutes les formations nationales identiques.
Il est de permettre aux professionnels issus de systèmes différents de disposer de connaissances et compétences suffisantes pour coopérer efficacement.
4. De la connaissance mutuelle à une culture professionnelle commune
La formation européenne produit également un effet qui dépasse l’apprentissage technique.
Lorsque des professionnels provenant de plusieurs États participent à des formations communes, ils peuvent :
- confronter leurs pratiques ;
- comprendre leurs contraintes respectives ;
- développer un vocabulaire professionnel partagé ;
- identifier leurs interlocuteurs ;
- créer des réseaux ;
- acquérir une meilleure connaissance des autres systèmes.
Cette dimension est difficilement mesurable par la seule lecture des textes juridiques.
Elle joue pourtant un rôle important.
FORMATION COMMUNE
↓
ÉCHANGES PROFESSIONNELS
↓
CONNAISSANCE MUTUELLE
↓
CONFIANCE
↓
COOPÉRATION
La construction européenne de la sécurité passe donc également par les professionnels eux-mêmes.
5. L’EU Strategic Training Needs Assessment 2026-2029
Cette fonction de formation ne repose pas uniquement sur un catalogue de cours.
CEPOL réalise une EU Strategic Training Needs Assessment — EU-STNA afin d’identifier les besoins stratégiques de formation des services répressifs au niveau européen.
Le nouveau cycle 2026-2029 a été publié le 8 mai 2026. Il constitue le troisième cycle de cette évaluation stratégique.
L’objectif est notamment d’identifier les écarts de connaissances, compétences et aptitudes qui peuvent être traités par des formations au niveau européen. Les résultats sont issus d’un processus associant documents stratégiques, experts et priorisation par les États membres.
La logique peut être représentée ainsi :
ÉVOLUTION DES MENACES ET DES BESOINS
↓
IDENTIFICATION DES ÉCARTS DE COMPÉTENCES
↓
PRIORISATION EUROPÉENNE
↓
PROGRAMMATION DES FORMATIONS
↓
DÉVELOPPEMENT DES COMPÉTENCES
Cette démarche rapproche ainsi la formation des besoins réellement identifiés par les États et les professionnels.
6. Plus de 170 000 agents concernés
L’ampleur des besoins identifiés est significative.
Pour le cycle 2026-2029, les États membres ont estimé que plus de 170 000 agents des services répressifs devraient être formés dans les domaines prioritaires.
CEPOL indique que cela représente une augmentation de 55 % par rapport au cycle 2022-2025.
Ce chiffre ne signifie évidemment pas que CEPOL formera directement et individuellement l’ensemble de ces personnes.
Il exprime le volume de besoins de formation identifié au niveau européen.
Cette distinction est importante.
170 000+
=
BESOINS IDENTIFIÉS
et non
NOMBRE DE PERSONNES DÉJÀ FORMÉES PAR CEPOL
7. Seize priorités thématiques
L’EU-STNA 2026-2029 identifie 16 priorités thématiques de formation, classées par les États membres.
Elles couvrent notamment :
- trafic de stupéfiants ;
- cyberattaques ;
- terrorisme ;
- fraude en ligne ;
- trafic de migrants ;
- exploitation sexuelle des enfants en ligne ;
- traite des êtres humains ;
- gestion des frontières et sécurité maritime ;
- criminalité environnementale ;
- armes à feu et explosifs ;
- menaces hybrides ;
- dimension extérieure de la sécurité intérieure.
L’intérêt de cette liste n’est pas de redévelopper chacun de ces sujets.
Ils disposent pour beaucoup de leurs propres analyses dans la série ADESS.
Ce qui importe ici est de constater que l’évolution des menaces produit directement de nouveaux besoins de compétences.
8. Des compétences transversales au-delà des catégories de criminalité
L’une des évolutions les plus intéressantes du cycle 2026-2029 est que les besoins ne sont pas uniquement organisés par type de criminalité.
CEPOL identifie également plusieurs lacunes capacitaires horizontales.
Elles concernent notamment :
- la coopération et l’échange interopérable d’informations ;
- les investigations financières et le recouvrement d’avoirs ;
- les compétences numériques ;
- l’utilisation opérationnelle de l’intelligence artificielle et des technologies émergentes ;
- les capacités forensiques ;
- les approches respectueuses des droits fondamentaux ;
- la prévention ;
- la protection contre la corruption et l’infiltration criminelle.
Cela traduit une évolution importante.
ANCIENNE LOGIQUE DOMINANTE
former principalement par type de menace
↓
ÉVOLUTION
développer également des compétences utilisables dans plusieurs domaines
La formation devient ainsi davantage transversale et multidisciplinaire.
9. L’intelligence artificielle devient une compétence horizontale
L’intelligence artificielle illustre particulièrement cette évolution.
L’EU-STNA 2026-2029 considère que les compétences numériques et liées à l’IA doivent progressivement devenir des compétences transversales, plutôt qu’un domaine réservé à quelques spécialistes.
Les professionnels doivent notamment être capables de comprendre :
- les possibilités offertes par certains outils ;
- leurs limites ;
- leur utilisation par les acteurs criminels ;
- les risques liés aux résultats produits ;
- les implications juridiques ;
- les exigences liées aux droits fondamentaux.
Mais cette section doit rester volontairement limitée.
L’objet de l’article n’est pas d’expliquer l’IA appliquée à la sécurité — ce thème relève davantage de notre article consacré à la transformation numérique de la sécurité européenne.
Ici, l’enseignement est différent :
NOUVELLE TECHNOLOGIE
↓
NOUVEAU BESOIN DE COMPÉTENCES
↓
ADAPTATION DE LA FORMATION
10. Former ensemble pour mieux travailler ensemble
Le cycle 2026-2029 insiste également sur des formations communes, multidisciplinaires et orientées vers la pratique, correspondant davantage aux réalités de la coopération transfrontalière.
CEPOL souligne notamment l’intérêt d’associer différentes composantes de la chaîne de sécurité et de justice : services répressifs, autorités judiciaires, douanes, autorités financières ou acteurs des frontières.
Cette évolution est importante.
Une enquête transfrontalière complexe ne mobilise pas nécessairement une seule profession.
POLICE
DOUANES
JUSTICE
ACTEURS FINANCIERS
AUTRES SERVICES COMPÉTENTS
↓
COOPÉRATION MULTIDISCIPLINAIRE
La formation peut ainsi préparer les professionnels à travailler dans des environnements où les compétences institutionnelles sont différentes mais complémentaires.
11. Standards communs sans uniformisation totale
L’EU-STNA 2026-2029 met également en avant le développement progressif :
- de standards communs ;
- de cadres de qualification ;
- de mécanismes d’assurance qualité ;
- de la reconnaissance des résultats de formation.
Cette évolution mérite une distinction importante.
STANDARDS COMMUNS
≠
FORMATION NATIONALE IDENTIQUE
L’objectif peut être de garantir un certain niveau de cohérence et de comparabilité des compétences tout en maintenant des systèmes nationaux différents.
La convergence porte donc davantage sur certaines compétences nécessaires à la coopération que sur l’uniformisation complète des métiers.
12. La formation comme infrastructure humaine de la coopération
C’est probablement l’idée centrale de cet article.
Les autres publications de la série présentent des infrastructures juridiques, institutionnelles ou numériques.
CEPOL révèle une autre infrastructure, moins visible :
L’INFRASTRUCTURE HUMAINE DE LA COOPÉRATION.
Une plateforme d’échange ne suffit pas si les utilisateurs ne connaissent pas les règles applicables.
Un mécanisme judiciaire ne suffit pas si les professionnels ne savent pas comment mobiliser leurs homologues.
Une technologie ne suffit pas si les agents ne comprennent pas ses capacités et ses limites.
La coopération européenne repose donc simultanément sur :
DROIT
INSTITUTIONS
OUTILS
COMPÉTENCES
CONFIANCE PROFESSIONNELLE
CEPOL intervient principalement sur ces deux dernières dimensions.
13. CEPOL dans l’architecture européenne
CEPOL occupe ainsi une position différente de plusieurs autres organismes étudiés dans cette série.
EUROPOL
coopération policière, information et analyse
EUROJUST
coopération et coordination judiciaires
FRONTEX
gestion européenne intégrée des frontières
CEPOL
formation et développement des compétences
Il ne s’agit pas d’une chaîne hiérarchique.
Ces organismes possèdent des bases juridiques et des missions différentes.
CEPOL contribue principalement à préparer les professionnels à utiliser les instruments de coopération et à travailler dans un environnement européen et transfrontalier.
Regards du SEEEI
Pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels, CEPOL permet d’étudier une dimension particulière de la construction européenne : la convergence professionnelle sans uniformisation complète des systèmes nationaux.
La grille d’analyse peut être organisée ainsi :
BESOINS OPÉRATIONNELS
↓
BESOINS DE COMPÉTENCES
↓
FORMATION NATIONALE
FORMATION EUROPÉENNE
↓
CONNAISSANCES ET STANDARDS PARTAGÉS
↓
RÉSEAUX PROFESSIONNELS
↓
CAPACITÉ DE COOPÉRATION
Le SEEEI peut notamment comparer :
- l’organisation nationale de la formation ;
- les domaines couverts par les dispositifs européens ;
- les compétences considérées comme transversales ;
- les mécanismes de reconnaissance et de qualité ;
- l’évolution des besoins professionnels face aux nouvelles menaces.
L’objectif n’est pas d’évaluer individuellement les agents ou leurs compétences.
Il est de comprendre comment la formation contribue à rendre possible la coopération européenne entre professionnels issus de systèmes différents.
Conclusion
CEPOL illustre une dimension de la sécurité européenne parfois moins visible que les opérations, les agences ou les systèmes d’information :
la préparation des femmes et des hommes qui doivent utiliser ces instruments et coopérer entre eux.
L’EU-STNA 2026-2029 confirme l’importance croissante de cette fonction.
Plus de 170 000 agents sont identifiés comme nécessitant une formation dans les domaines prioritaires, tandis que les compétences numériques, l’intelligence artificielle, l’échange d’informations, les investigations financières, les droits fondamentaux et la résilience face aux nouvelles formes de criminalité prennent une place croissante.
La logique peut finalement être résumée ainsi :
MENACES ET TECHNOLOGIES ÉVOLUENT
↓
LES BESOINS DE COMPÉTENCES ÉVOLUENT
↓
LES FORMATIONS DOIVENT ÉVOLUER
↓
LES PROFESSIONNELS APPRENNENT ENSEMBLE
↓
LA CAPACITÉ À COOPÉRER PROGRESSE
CEPOL ne construit donc pas une police européenne unique.
Elle contribue à quelque chose de différent : une communauté professionnelle européenne capable de mieux se comprendre, de partager des connaissances et de coopérer face à des phénomènes de plus en plus transfrontaliers.
Références institutionnelles principales
- Règlement (UE) 2015/2219 relatif à CEPOL
- CEPOL — EU Strategic Training Needs Assessment 2026-2029, publié le 8 mai 2026.
- CEPOL — Summary of main findings, EU-STNA 2026-2029.
- CEPOL — Strategic considerations for EU-level training.
- CEPOL — Operational Training Needs Analyses.
Lecture méthodologique SEEEI
Cette analyse repose sur le règlement applicable à CEPOL et sur les publications institutionnelles de l’agence relatives aux besoins européens de formation.
Elle distingue :
BESOIN OPÉRATIONNEL
BESOIN DE COMPÉTENCE
FORMATION
COOPÉRATION PROFESSIONNELLE
L’identification d’un besoin de formation ne signifie pas nécessairement l’absence totale de compétence dans les États membres.
Elle indique qu’un besoin a été identifié pour une action ou un renforcement au niveau européen.
L’analyse ne cherche pas à classer les systèmes nationaux de formation ni à mesurer les compétences individuelles des professionnels.
Mise à jour éditoriale
Article initialement publié le 1er août 2026 — contenu actualisé en août 2026 afin d’intégrer l’EU Strategic Training Needs Assessment 2026-2029 et l’évolution du cadre méthodologique du SEEEI.
Transparence & compréhension citoyenne
CEPOL n’est pas une force de police européenne.
Elle n’exerce pas les pouvoirs d’enquête, d’arrestation ou d’intervention des services nationaux.
Son rôle consiste principalement à développer, mettre en œuvre et coordonner des formations destinées aux professionnels des services répressifs et à favoriser le partage de connaissances et la coopération professionnelle.
La formation européenne complète les dispositifs nationaux ; elle ne les remplace pas.
Transparence — Intelligence artificielle
Ce contenu a été élaboré avec l’assistance d’un outil d’intelligence artificielle générative pour la structuration, la reformulation et l’aide à la rédaction. Le contenu a fait l’objet d’une relecture, d’une vérification et d’une validation humaine avant publication. ADESS assume la responsabilité éditoriale de cette publication.
par Bénévole Expert | Juil 1, 2026 | Comprendre l’Union européenne, Travaux & Analyses
Dans un environnement marqué par les crises internationales, les menaces hybrides, le terrorisme, les cybermenaces et les stratégies d’influence, la capacité à disposer d’une appréciation commune des menaces constitue un enjeu important pour l’Union européenne.
C’est dans cette architecture que s’inscrit l’EU Intelligence and Situation Centre (EU INTCEN).
Intégré au Service européen pour l’action extérieure (SEAE) et directement rattaché à la Haute représentante de l’Union pour les affaires étrangères et la politique de sécurité, EU INTCEN fournit des analyses destinées à éclairer les décideurs européens. Le SEAE le présente actuellement comme l’unité civile de renseignement de l’Union européenne.
Cette fonction doit cependant être clairement distinguée de celle d’un service national de renseignement : EU INTCEN ne dispose pas de pouvoirs propres de collecte du renseignement.
Cette distinction constitue précisément l’un des équilibres institutionnels intéressants à étudier dans le cadre du SEEEI.
Positionnement institutionnel
EU INTCEN n’est pas une agence européenne comparable à Europol, Eurojust ou Frontex.
Il constitue une structure intégrée au SEAE. Sa base institutionnelle découle de la décision 2010/427/UE organisant le fonctionnement du Service européen pour l’action extérieure, EU INTCEN ayant succédé à l’ancien EU SITCEN.
Son positionnement peut être schématiquement représenté ainsi :
ÉTATS MEMBRES → CONTRIBUTIONS DE RENSEIGNEMENT → EU INTCEN → ANALYSE → DÉCIDEURS EUROPÉENS
Cette architecture permet à l’Union de disposer d’une capacité d’analyse commune sans transférer aux institutions européennes les compétences nationales en matière de sécurité nationale.
Une fonction d’analyse et non un service de collecte
Cette distinction est fondamentale.
EU INTCEN reçoit notamment du renseignement finalisé transmis volontairement par les services de renseignement et de sécurité des États membres.
Ces informations restent la propriété des États membres qui les communiquent. EU INTCEN les fusionne afin de produire des évaluations classifiées destinées aux décideurs européens, dans le respect des règles applicables aux informations classifiées de l’Union et du principe du besoin d’en connaître.
EU INTCEN peut également travailler à partir d’informations publiquement disponibles et d’informations provenant des institutions européennes.
Il faut donc éviter d’écrire que le centre « centralise » l’ensemble du renseignement européen.
Une formulation plus exacte serait :
EU INTCEN contribue à la fusion et à l’analyse de renseignements et d’informations provenant de différentes sources afin de produire des appréciations destinées à la décision européenne.
La coopération avec les services nationaux
Le modèle repose largement sur la coopération des États membres.
Les services nationaux peuvent transmettre volontairement des contributions à EU INTCEN. Des experts nationaux sont également mis à disposition du centre, ce qui contribue aux relations entre EU INTCEN et les différents services nationaux.
Cette architecture préserve une distinction essentielle :
les États membres conservent leurs services, leurs moyens de collecte, leurs responsabilités et leurs compétences nationales ; l’échelon européen apporte une capacité supplémentaire de mise en commun et d’analyse.
Cette organisation correspond donc davantage à un système de coopération analytique qu’à la constitution d’un service européen centralisé de renseignement.
EU INTCEN et la SIAC
C’est un élément important qui manque complètement dans votre ancienne version.
EU INTCEN doit également être replacé dans la Single Intelligence Analysis Capacity (SIAC).
La SIAC constitue un arrangement de travail associant :
EU INTCEN — dimension civile
+
EUMS Intelligence Directorate — dimension militaire
=
SIAC — capacité d’analyse civile et militaire
Cette organisation permet de fournir des analyses, de l’alerte précoce et de l’appréciation de situation aux responsables du SEAE ainsi qu’aux institutions et aux États membres de l’Union.
La SIAC est particulièrement intéressante pour comprendre comment l’Union cherche à rapprocher appréciations civiles et militaires sans fusionner les services nationaux.
Une capacité au service de la décision européenne
La finalité d’EU INTCEN est principalement décisionnelle.
Ses analyses contribuent à apporter :
- une appréciation de situation ;
- une capacité d’alerte ;
- une analyse stratégique ;
- une compréhension consolidée de certaines menaces.
Les travaux sont destinés aux responsables européens concernés et peuvent notamment servir la Haute représentante, le SEAE, le Conseil et la Commission.
Cette fonction place EU INTCEN en amont de la décision politique et stratégique.
Il ne faut donc pas le présenter comme un organisme coordonnant directement Europol, Eurojust ou Frontex. Ces organismes disposent de leurs propres bases juridiques, compétences et chaînes institutionnelles.
EU INTCEN n’est pas une « CIA européenne »
Cette distinction mérite d’être rendue très visible pour le public.
EU INTCEN n’est pas un service européen d’espionnage disposant de capacités autonomes de collecte clandestine.
Le SEAE a explicitement indiqué qu’EU INTCEN n’est pas un service de renseignement au sens d’un service national disposant de pouvoirs de collecte. Il fonctionne comme un centre de fusion et d’analyse à partir notamment de renseignements finalisés volontairement communiqués par les États membres.
Cela permet de distinguer :
COLLECTE DU RENSEIGNEMENT → principalement compétences nationales
PARTAGE → contributions des États membres
FUSION ET ANALYSE → EU INTCEN / SIAC
UTILISATION → appréciation et décision européennes
Cette architecture constitue l’une des particularités du modèle européen.
Les limites structurelles du dispositif
La principale force du système constitue également l’une de ses limites : il repose largement sur les informations que les États membres acceptent de partager.
Les services nationaux demeurent propriétaires des renseignements communiqués et leur diffusion est encadrée par les règles de sécurité applicables.
La qualité de l’analyse européenne dépend donc notamment de la coopération, de la confiance et de la disponibilité des informations pertinentes.
Cela distingue profondément EU INTCEN d’un service disposant de ses propres moyens autonomes de recherche du renseignement.
Un environnement institutionnel en évolution
Cette partie est importante pour votre article de juillet 2026.
Le débat européen sur les capacités communes d’analyse du renseignement continue d’évoluer. La Commission a notamment confirmé en 2026 qu’elle examinait la possibilité de développer une structure interne destinée à compléter ses capacités analytiques, ce qui a suscité des interrogations au Parlement européen sur son articulation avec EU INTCEN.
Parallèlement, la politique européenne de sécurité et de défense prévoit le renforcement des capacités d’analyse, notamment à travers la SIAC.
Il faut cependant distinguer ces réflexions institutionnelles des structures effectivement établies et éviter de présenter les projets discutés comme des dispositifs déjà opérationnels.
Lecture nationale et comparative du SEEEI
EU INTCEN constitue un sujet particulièrement pertinent pour le SEEEI — Service d’Étude des Équilibres Européens et Institutionnels.
L’analyse ne doit pas porter sur le contenu des renseignements classifiés ni chercher à reproduire le travail des services compétents.
L’intérêt du SEEEI se situe ailleurs : comprendre l’architecture institutionnelle permettant à des systèmes nationaux différents de contribuer à une capacité européenne d’analyse.
La grille peut être représentée ainsi :
SERVICES ET ARCHITECTURES NATIONALES
↓
MÉCANISMES DE COOPÉRATION ET DE PARTAGE
↓
EU INTCEN / SIAC
↓
ANALYSE COMPARATIVE SEEEI
↓
COMPRÉHENSION DES ÉQUILIBRES EUROPÉENS
Dans les pays où ADESS développe une implantation, cette approche pourra notamment permettre d’étudier, exclusivement à partir de sources ouvertes, l’organisation institutionnelle nationale, les interfaces européennes publiquement documentées et les différences de modèles entre États.
Le SEEEI reste ainsi un dispositif indépendant d’étude et d’analyse : il n’est ni un service de renseignement, ni un intermédiaire de transmission de renseignements, ni un acteur opérationnel.
Conclusion
EU INTCEN constitue une composante particulière de l’architecture européenne de sécurité.
Il permet à l’Union de disposer d’une capacité civile d’analyse du renseignement et d’appréciation stratégique tout en conservant une séparation fondamentale entre l’analyse européenne et les compétences nationales de renseignement.
Son association avec la composante militaire au sein de la SIAC renforce également la capacité européenne à produire une appréciation plus intégrée des situations et des menaces.
Pour le SEEEI, EU INTCEN constitue donc un excellent exemple de l’équilibre entre :
SOUVERAINETÉ NATIONALE + PARTAGE VOLONTAIRE + ANALYSE EUROPÉENNE
Cet équilibre permet d’étudier une forme particulièrement sensible de coopération européenne sans assimiler celle-ci à la création d’un service de renseignement supranational.
Références institutionnelles principales
Je mettrais seulement quatre références : Décision 2010/427/UE relative au SEAE ; article 4 §2 du TUE concernant la responsabilité des États membres en matière de sécurité nationale ; documentation institutionnelle du SEAE relative à EU INTCEN ; documentation du SEAE relative à la SIAC.
Présentation institutionnelle récente d’EU INTCEN — SEAE
Explications institutionnelles sur le mandat et les limites d’EU INTCEN — Parlement européen
Mise à jour éditoriale
Article initialement publié le 1er juillet 2026 — contenu actualisé en août 2026 afin de tenir compte de l’évolution du cadre institutionnel européen et du positionnement méthodologique du SEEEI.
Transparence & compréhension citoyenne
EU INTCEN n’est pas un service européen d’espionnage et ne dispose pas de pouvoirs propres de collecte du renseignement.
Il constitue la composante civile d’analyse du renseignement de l’Union au sein du SEAE. Il travaille notamment à partir de renseignements finalisés volontairement transmis par les services des États membres ainsi que d’autres informations disponibles.